Website beveiliging: hosting, AVG en herstel
Website beveiliging voor mkb. Hostingkeuzes, AVG/GDPR, bescherming tegen hacks en herstel na incidenten.
 Website beveiliging WordPress backup 3-2-1 regel + test-restore gids 2026
Backups die je nooit hebt getest zijn geen backups, het zijn hopen bits. De 3-2-1 regel en een kwartaal-drill maken het verschil…
Nieuw
 Website beveiliging WordPress plugin supply chain risk assessment in 5 min
Een WordPress plugin supply chain risk assessment is sinds EssentialPlugin (april 2026) geen luxe meer: een plugin die je vandaag installeert kan…
Nieuw
 Website beveiliging Web application firewall WordPress MKB kiezen: gids 2026
Web application firewall WordPress MKB kiezen zonder een middag te verspillen aan vendor-marketing?
Nieuw
 Website beveiliging WordPress security headers configureren: A+ zonder brekage
Van F naar A+ op securityheaders.com zonder dat de admin, popup of checkout stuk gaat. Report-Only eerst, per hostingpaneel, met exacte syntax.
Nieuw
 Website beveiliging WordPress gehackt malware redirect fix in 4 uur
Site stuurt bezoekers naar Viagra-spam of Google toont "Deze site kan schadelijk zijn"? Diagnose, cleanup en Search Console-review in vier uur, plus…
 Website beveiliging User enumeration WordPress voorkomen: waar de lekken zitten en hoe je ze dicht
User enumeration WordPress voorkomen is een half uur werk dat je brute-force-risico serieus verlaagt. Zes klassieke lekken en fixes.
 Website beveiliging security.txt op je website (RFC 9116): wat, waar en waarom
security.txt volgens RFC 9116 op je website is 10 minuten werk en scheelt security-onderzoekers uren zoeken. Uitleg plus template.
 Website beveiliging Privacyvriendelijke analytics: Plausible, Matomo en Umami vergeleken (AVG-proof)
Privacyvriendelijke analytics als Plausible, Matomo of Umami tellen bezoekers zonder cookies. Wat past bij je site, en de banner-vraag.
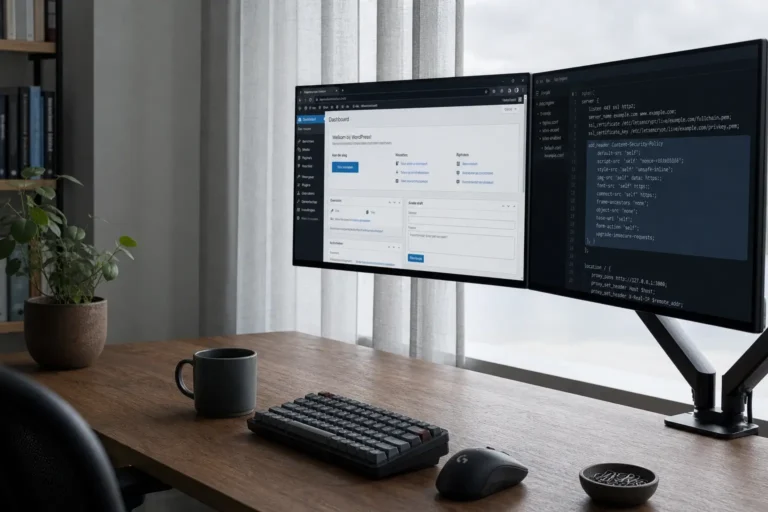 Website beveiliging Content Security Policy WordPress: stappenplan voor een werkbare, strikte CSP
Content Security Policy WordPress opzetten zonder je checkout of admin plat te leggen: report-only, nonces en een strikt stappenplan.
 Website beveiliging Incident response plan voor het mkb onder NIS2: de 24-72-30 in de praktijk
Incident response plan mkb NIS2: de 24-72-30 meldplicht praktisch ingericht, met een IRP-skelet dat je vandaag kunt vullen.
 Website beveiliging Cloudflare Turnstile vs reCAPTCHA: welke past bij jouw formulier?
Cloudflare Turnstile vs reCAPTCHA: welke CAPTCHA past bij een contact-, login- of checkout-formulier? Eerlijke keuze per situatie.
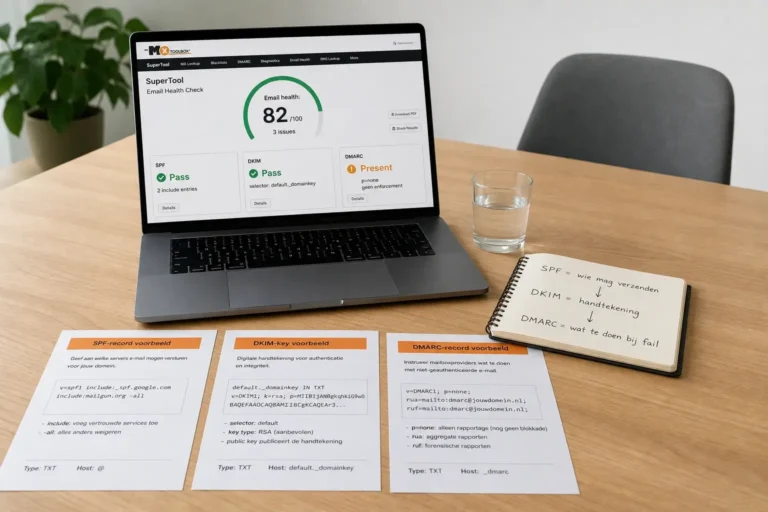 Website beveiliging DMARC SPF DKIM instellen voor MKB: een nuchter stappenplan
DMARC, SPF en DKIM instellen klinkt technisch maar is voor MKB binnen een dagdeel te regelen. Volgorde, policies en valkuilen op een…
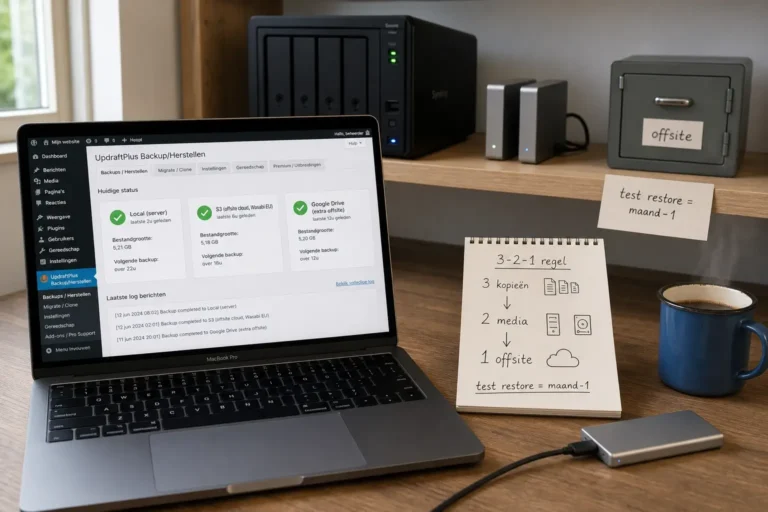 Website beveiliging Website backup 3-2-1 regel: het minimum voor ransomware-bestendigheid
De 3-2-1 backup-regel is het minimum voor een website die je niet kwijt wilt raken aan ransomware of een hosting-incident. Concreet uitgewerkt…
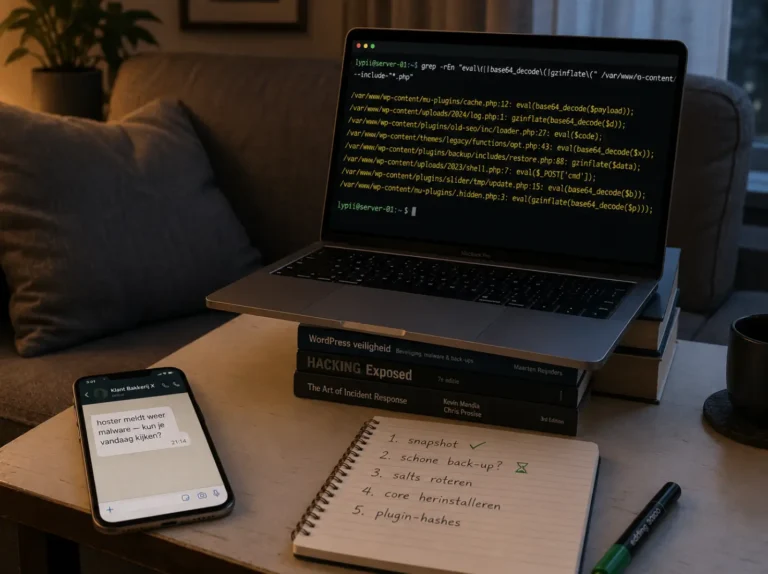 Website beveiliging WordPress backdoor herkennen: een nuchtere gids voor na een incident
Hoe herken je een backdoor in WordPress na een hack? Zeven locaties waar ze zich verstoppen, de signalen waar je op let,…
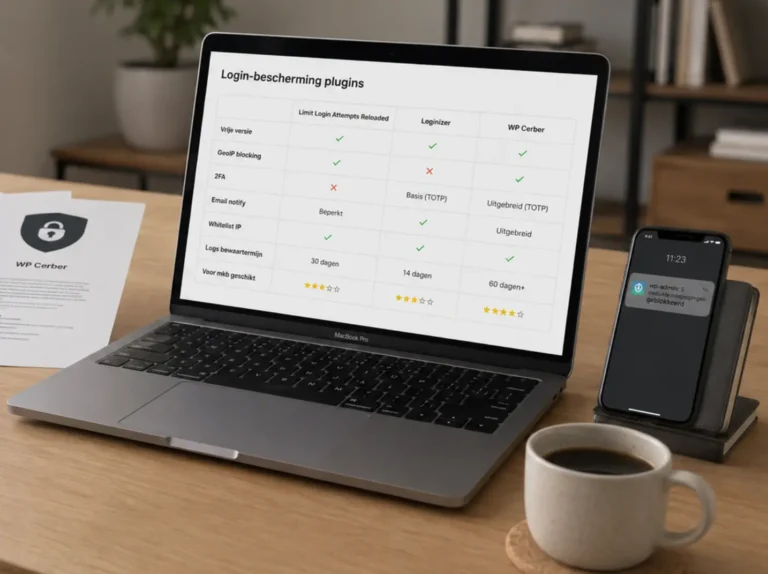 Website beveiliging Login pogingen beperken in WordPress: plugin-keuze zonder marketingpraat
Welke plugin gebruik je om login pogingen te beperken in WordPress? Drie populaire opties vergeleken, plus het alternatief op edge-niveau.
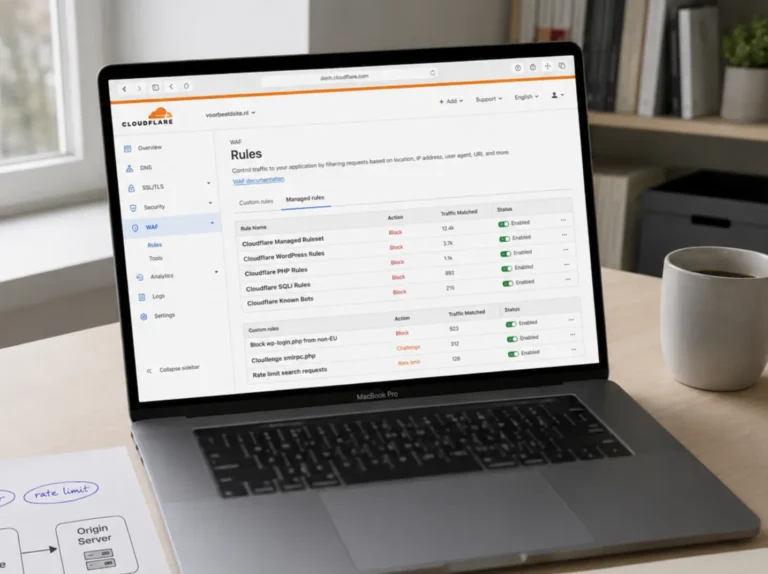 Website beveiliging Cloudflare WAF WordPress instellen: een nuchter stappenplan
Cloudflare WAF op WordPress instellen zonder dat je site stuk gaat: managed rules, custom rules voor wp-login.php en rate limiting in begrijpelijk…
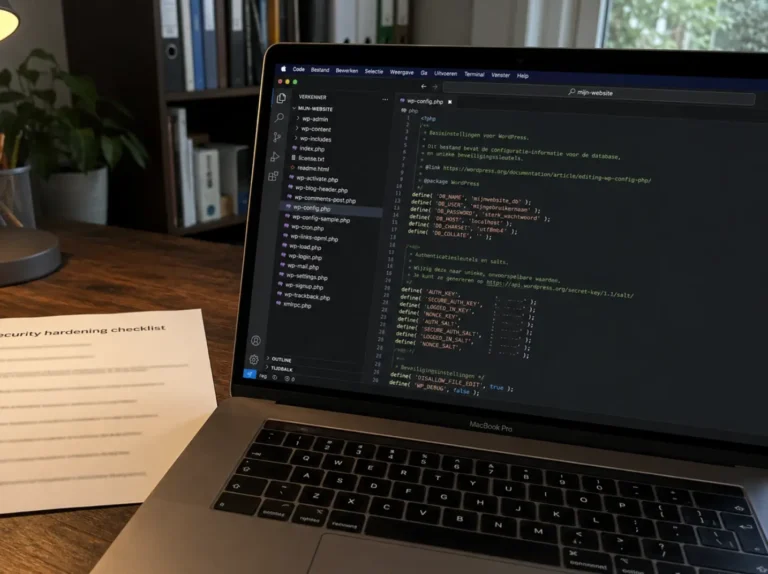 Website beveiliging wp-config.php beveiligen: een nuchtere handleiding voor WordPress-eigenaren
wp-config.php is het meest gevoelige bestand in je WordPress-installatie. Negen stappen waarmee je het bestand hardt zonder iets stuk te maken.
 Website beveiliging Verwerkersovereenkomst met je webmaster of hostingpartij: wat erin moet
Heb je een verwerkersovereenkomst met je webmaster of hostingpartij? Zo zien de essentiële clausules eruit voor een MKB-site.
 Website beveiliging Datalek op je website? Stappenplan voor de eerste 72 uur
Datalek op je website? Een rustig stappenplan voor de eerste 72 uur: isoleren, scope bepalen, melden bij de AP en getroffenen informeren.
 Website beveiliging File permissions in WordPress: juiste rechten voor wp-config en wp-content
WordPress file permissions correct instellen voor wp-config en wp-content. Met de juiste chmod-commando's via SSH en FTP, plus troubleshooting.
 Website beveiliging XML-RPC uitschakelen in WordPress: wanneer wel, wanneer niet
XML-RPC uitschakelen WordPress is niet altijd het beste idee. Wanneer je het wel of niet wegzet, en hoe je dat doet zonder…
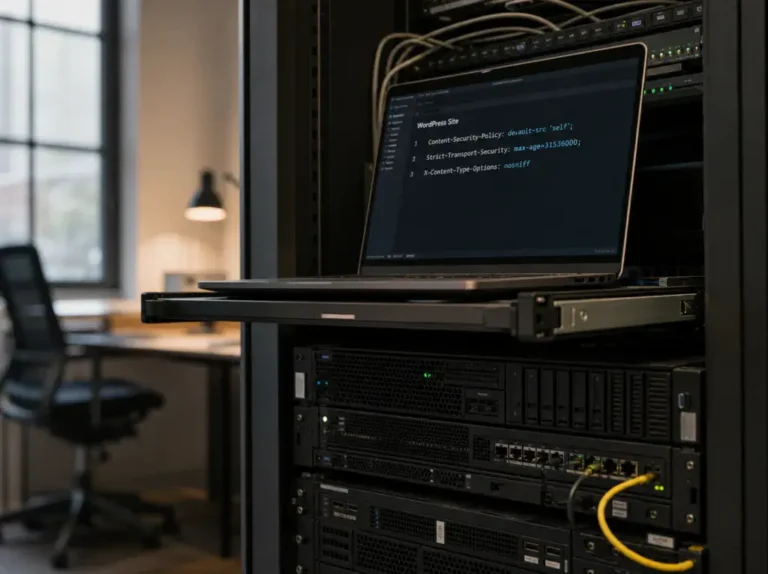 Website beveiliging WordPress security headers instellen: CSP, HSTS en X-Frame-Options
WordPress security headers instellen voor CSP, HSTS en X-Frame-Options. Met snippets voor Apache en Nginx, en waar het misgaat bij page builders.
 Website beveiliging SQL injection voorkomen in WordPress: maatregelen die echt werken
SQL injection voorkomen in WordPress: hoe de aanval vandaag werkt, welke code-patronen veilig zijn en welke plugins en WAF-regels het verschil maken.
 Website beveiliging AVG proof website checklist voor kleine ondernemers
AVG proof website checklist voor kleine ondernemers: cookies, formulieren, plugins en hosting op een rij.
 Website beveiliging Brute force aanval voorkomen WordPress in 7 stappen
Brute force aanval voorkomen WordPress in 7 stappen: van sterke wachtwoorden tot login-rate-limiting en server-niveau bescherming.
 Website beveiliging Twee factor authenticatie WordPress instellen in 10 minuten
Twee factor authenticatie WordPress instellen in 10 minuten: plugin-keuze, configuratie, herstelopties en valkuilen.
 Website beveiliging Malware verwijderen WordPress site zonder data te verliezen
Malware verwijderen WordPress site zonder data te verliezen: zo schoon je bestanden en database op zonder content kwijt te raken.
 Website beveiliging WordPress website gehackt herstellen: stappenplan voor snelle actie
WordPress website gehackt herstellen: praktisch stappenplan om weer schoon online te komen en herinfectie te voorkomen.
 Website beveiliging Wordfence vs Sucuri vergelijking voor je WordPress site
Wordfence vs Sucuri vergelijking voor je WordPress site: technische verschillen, prijzen en wanneer welke beter past.
Niets gevonden in dit archief
Probeer een andere zoekterm of onderwerp — of bekijk het hele archief.
Website beveiliging is meestal pas een onderwerp als het al te laat is. Een gehackte site op vrijdagavond. Een melding van de Autoriteit Persoonsgegevens omdat een formulier persoonsgegevens lekt. Een hostingfactuur die plotseling drie keer hoger ligt omdat een botnet je server overbelast.
In deze categorie verzamel ik artikelen over alles wat met veiligheid en betrouwbaarheid van een mkb-website te maken heeft.
Hoe ik beveiliging in lagen aanpak
Ik werk in drie lagen:
- Hygiëne: sterke wachtwoorden, twee-factor-authenticatie en geen account met de gebruikersnaam “admin”.
- De site zelf: actuele plugins, geen verlaten thema’s en een firewall die brute-force-pogingen afkapt.
- Het herstelplan: een schone back-up die getest is op terugzetten.
Het Nationaal Cyber Security Centrum publiceert hier doorlopend praktische adviezen voor. Geen schrikliteratuur. Wel concrete checklists die ook voor kleine bedrijven werkbaar zijn.
AVG en privacy voor mkb-websites
Veel mkb-bedrijven onderschatten wat de Algemene Verordening Gegevensbescherming (AVG) voor hun site betekent. Een contactformulier dat namen en e-mailadressen opslaat valt eronder. Een nieuwsbrief-aanmelding ook. Een cookiebanner die niet werkt zoals hij hoort, geeft je sinds 2023 een verhoogd risico op een melding bij de toezichthouder.
In deze categorie leg ik uit wat je in de praktijk moet regelen:
- hosting in de EU
- verwerkersovereenkomsten met je hostingpartij
- een privacyverklaring die klopt met wat de site daadwerkelijk doet
- cookies zonder consent voor analytics-tools die dat niet nodig hebben
Wil je weten hoe ik beveiliging en AVG in een doorlopend onderhoudspakket aanpak, lees dan mijn diensten en tarieven. Heb je net een lek of hack gehad en wil je leren hoe je herhaling voorkomt, dan helpt de categorie website onderhoud met de structurele kant.
Heb je een vraag over dit onderwerp? Stuur een bericht. Ik reageer binnen 4 uur op werkdagen.