 Serhii Lypii
DMARC SPF DKIM instellen voor MKB klinkt als iets dat een ICT-leverancier doet en waar je verder weinig van hoeft te weten, totdat je facturen niet meer aankomen of je Mailchimp-campagne in de bulk-folder belandt. Sinds 2024 vereisen Google en Yahoo dit voor bulk-senders, Microsoft volgde in mei 2025. Een gehackte site is vervelend, geen ramp, maar een gespoofd domein dat phishing verstuurt namens jouw bedrijfsnaam kan vervelender zijn voor je klanten dan een hack van de site zelf.
Dit artikel legt de drie protocollen los en samen uit, in de volgorde waarop ik ze op een MKB-domein implementeer. Plus de valkuilen die ik regelmatig zie.
Waarom je hier in 2026 niet meer omheen kunt
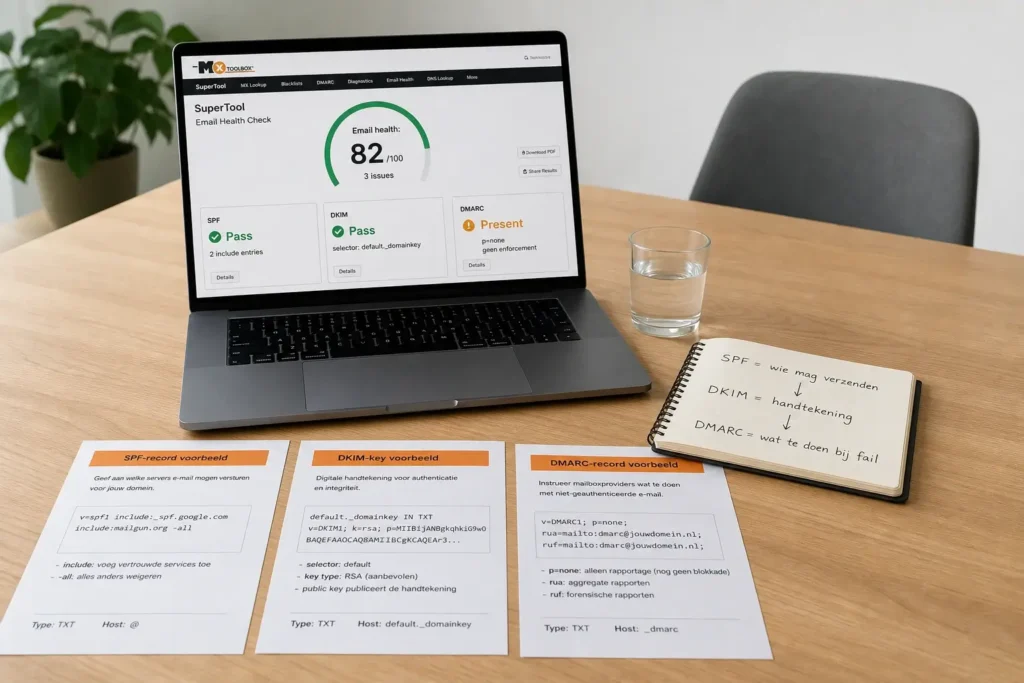
Drie ontwikkelingen hebben e-mail-authenticatie van een nice-to-have naar een must-have geduwd:
- Februari 2024: Google en Yahoo vereisen SPF, DKIM en DMARC voor bulk-senders (5000 plus berichten per dag).
- Mei 2025: Microsoft volgde voor mail naar Outlook, Hotmail en Live. Non-compliante bulk-mail wordt geweigerd.
- Reputatie: ook onder de bulk-grens helpt het. Een domein zonder DMARC krijgt structureel lagere deliverability bij grote mailproviders.
In de praktijk merken klanten dit als hun nieuwsbrief in de spam-folder belandt, of als facturen vanuit hun boekhoudpakket niet aankomen bij grotere klanten. De fix is in vrijwel alle gevallen een goede DMARC-uitrol. Wel geleidelijk, niet in een avond.
DMARC SPF DKIM instellen voor MKB: de juiste volgorde
De volgorde is belangrijk. Begin je met DMARC voordat SPF en DKIM staan, dan stuur je geweigerde mail de wereld in. De juiste volgorde:
- SPF eerst. Definieert welke servers namens jouw domein mogen verzenden.
- DKIM per verzendende dienst. Iedere dienst die mailt namens jou krijgt zijn eigen handtekening-key.
- DMARC met p=none. Begint als monitor-modus, geen actie op mislukkingen.
- DMARC opvoeren. Na 2-4 weken monitoring naar p=quarantine pct=25, dan oplopen, dan naar p=reject.
Totale doorlooptijd voor een gemiddeld MKB: 6 tot 10 weken. Niet omdat het werk lang duurt, maar omdat je tussen elke stap rua-rapporten leest om er zeker van te zijn dat je geen legitieme mail blokkeert.
SPF-record opbouwen zonder de 10 lookups-limiet te raken
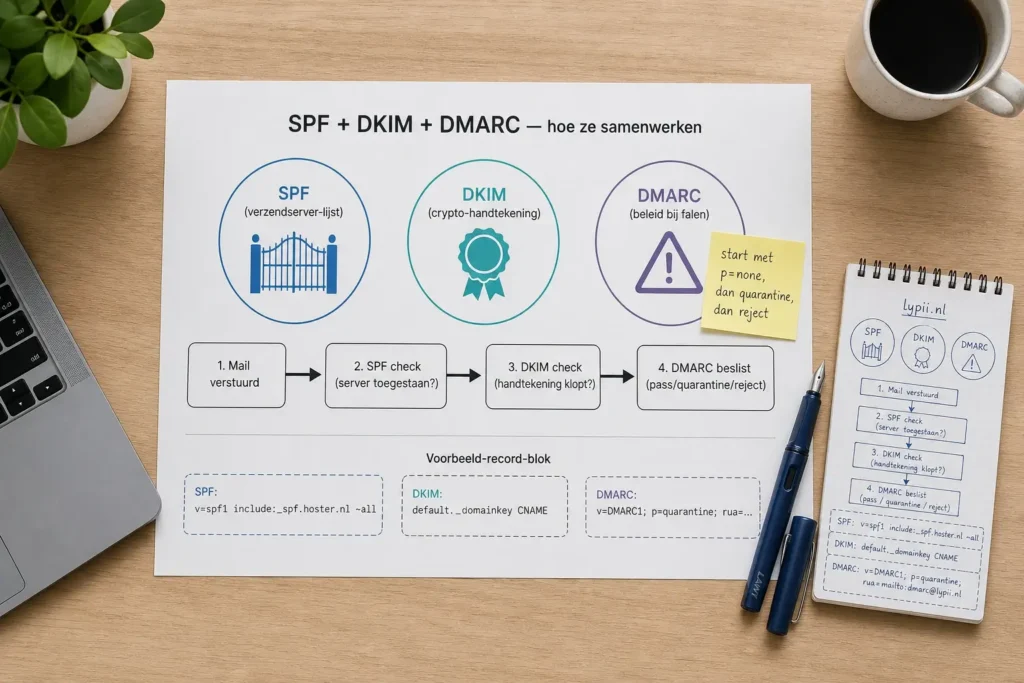
SPF (Sender Policy Framework) is een TXT-record in je DNS dat zegt welke mailservers mogen verzenden namens jouw domein. Een typische start voor een MKB met M365 en Google Workspace:
v=spf1 include:spf.protection.outlook.com include:_spf.google.com ~allWerk je met Mailchimp, Brevo, of een ander platform: voeg hun include-mechanisme toe (Mailchimp: include:servers.mcsv.net).
De 10 lookups-limiet. SPF mag maximaal 10 DNS-lookups doen per evaluatie. Elke include: telt als een lookup. Sommige includes (zoals _spf.google.com) bevatten zelf nog includes, en die tellen ook. Overschrijd je 10, dan wordt het record PermError en geldt het als fail (DMARC interpreteert SPF PermError als fail). Dat is averechts: jouw eigen domein faalt SPF voor elke ontvanger die strict valideert.
Check je SPF op het aantal lookups met een tool zoals dmarcian’s SPF checker. Tien is een hard plafond.
~all vs -all. Het eindteken bepaalt wat er gebeurt met afzenders die buiten je SPF vallen:
~all= soft-fail (mail komt aan, gemarkeerd als verdacht). Geschikt om mee te beginnen.-all= hard-fail (mail wordt geweigerd). Pas zetten als je 100% zeker weet dat al je verzendende diensten netjes in SPF staan.
Begin met ~all, schuif op naar -all na een paar weken monitoring.
DKIM activeren per verzendende service
DKIM (DomainKeys Identified Mail) plaatst een cryptografische handtekening op elke verzonden mail. De ontvangende server kan via een DNS-lookup de bijbehorende public key ophalen en de handtekening verifieren.
Elke verzendende dienst heeft een eigen DKIM-setup:
Microsoft 365.
- Selector-namen:
selector1._domainkeyenselector2._domainkey - Records: CNAMEs naar
selector1-domain-com._domainkey.<tenant>.onmicrosoft.com - Aanzetten in Microsoft Defender → Email Authentication settings
Google Workspace.
- Selector: vrij te kiezen (vaak
google._domainkey) - Record: TXT met de publieke key
- Genereren via Apps → Gmail → Authenticate email
Mailchimp.
- Selector:
k1._domainkey - CNAME naar
dkim.mcsv.net
Brevo (voorheen Sendinblue).
- Selector:
mail._domainkey - TXT-record met de publieke key
DKIM-records zijn vaak langer dan 255 tekens. De meeste DNS-providers (TransIP, Antagonist, Argeweb, Mijn Domein) splitsen het record automatisch in chunks. Geen actie nodig, wel verifieren dat de checker het record als geldig leest.
Sleutellengte. Minimum 1024-bit, voorkeur 2048-bit. Moderne diensten gebruiken standaard 2048; oudere setups soms nog 1024.
DMARC: begin altijd met p=none en lees de rapporten
DMARC (Domain-based Message Authentication, Reporting & Conformance) is de poortwachter die op SPF en DKIM leunt. Hij doet drie dingen:
- Bepaalt wat er met mail gebeurt die SPF en DKIM niet doorstaat (none / quarantine / reject)
- Vraagt rapporten op (rua = aggregate, ruf = forensic)
- Vereist alignment: het domein in de From-header moet overeenkomen met SPF of DKIM
Het minimale DMARC-record om mee te beginnen:
v=DMARC1; p=none; rua=mailto:dmarc@jouwdomein.nl; fo=1Wat dit doet:
p=none: geen actie op mislukkingen, alleen rapporteren.rua=: stuur aggregate-rapporten naar dit adres.fo=1: stuur ook forensic-info als ofwel SPF of DKIM faalt.
Laat dit 2 tot 4 weken staan. In die periode komen er aggregate-rapporten binnen (een XML per dag of vaker), waarin je ziet welke bronnen namens je domein mailen en welke geen alignment hebben.
Faseren naar p=reject. Na de monitor-fase:
p=quarantine; pct=25(25% van mislukte mail gaat naar spam)- Na 1-2 weken:
pct=50 - Daarna:
pct=100 - Tot slot:
p=reject(mislukte mail wordt geweigerd)
Sla geen stappen over. Direct naar p=reject zonder monitoring is een veelvoorkomende fout die ik in mijn praktijk regelmatig zie repareren.
DMARC-rapporten lezen zonder eraan te overlijden
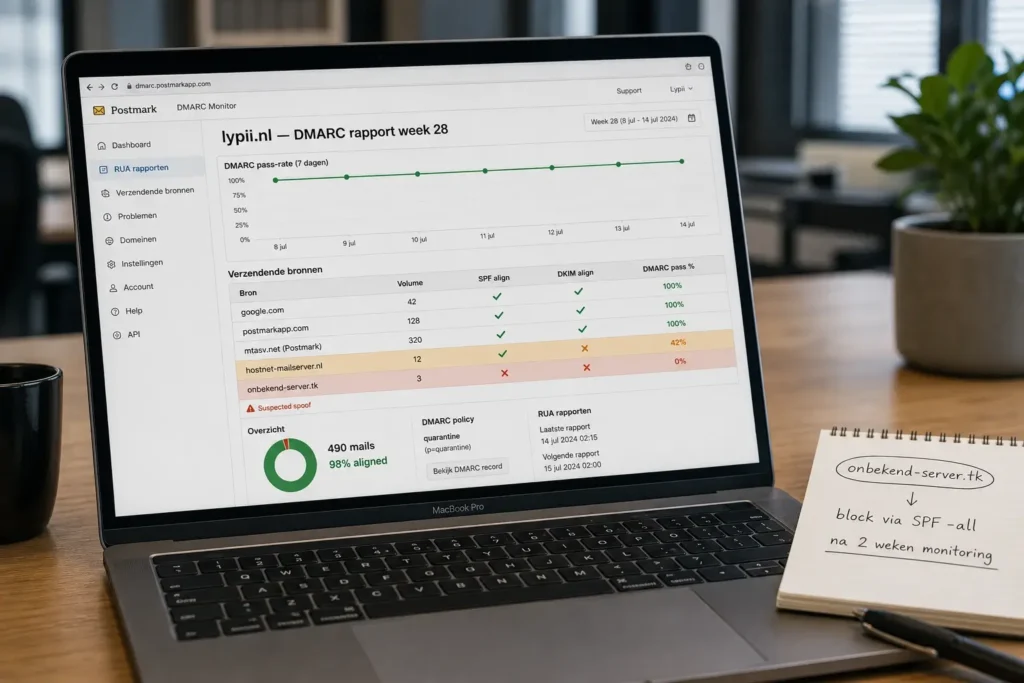
Rua-rapporten komen binnen als XML-bestanden, een per dag of meer, per ontvangende provider (Google, Microsoft, Yahoo). Handmatig lezen is bewerkelijk.
Gebruik een tool die het voor je parseert:
- dmarcian (gratis tier tot een limiet, betaalde plannen daarboven)
- Postmark DMARC (gratis tot een redelijk volume)
- EasyDMARC, Valimail (commerciele alternatieven)
Wat je in een rapport leest:
- Welke bronnen versturen namens jouw domein
- Hoeveel berichten per bron
- Percentage dat SPF en DKIM aligned heeft
- IP-adressen van verzendende servers
Wat je opzoekt:
- Bronnen die je herkent en die alignment hebben: goed.
- Bronnen die je herkent maar geen alignment hebben: SPF of DKIM moet nog ingericht.
- Bronnen die je niet herkent: mogelijk spoofing, of een vergeten oude dienst (een legacy CRM die nog mailt namens je domein).
Voor de officiele DMARC-richtlijnen van Microsoft (vrij toegankelijk en Nederlandstalig): zie Microsoft’s DMARC-configuratie-documentatie.
BIMI en DMARC: pas relevant na een schone reject-fase
BIMI (Brand Indicators for Message Identification) toont jouw logo naast inkomende mail in ondersteunende mailclients (Gmail, Apple Mail in iOS 16 plus, Yahoo). Klinkt aantrekkelijk, en is in praktische zin onbereikbaar tot je DMARC volledig op orde staat.
Vereisten:
- DMARC op
p=quarantineofp=reject, metpct=100 - Een gepubliceerd SVG-logo (Tiny PS-profiel, een gestripte SVG-variant) op je eigen domein
- Optioneel: VMC (Verified Mark Certificate), vereist door Gmail voor weergave
Voor een lokale dienstverlener met een herkenbaar logo: leuke toevoeging zodra DMARC af is. Voor een MKB zonder uitgesproken merk: nog niet de investering waard. VMC-certificaten kosten ongeveer USD 1500 per jaar.
Wat je tegenkomt onderweg: alignment en third-party senders
Twee terugkerende issues die in vrijwel elke MKB-uitrol opduiken:
Alignment-confusie. DMARC vereist alignment tussen de From:-header (wat de ontvanger ziet) en het envelope-domein (waar SPF op kijkt). In de praktijk: stuur je via Mailchimp namens info@jouwdomein.nl, dan moet of SPF or DKIM van Mailchimp aligned zijn op jouwdomein.nl. Niet op mailchimp.com of een onderliggende bounce-host.
Mailchimp lost dat op door DKIM-CNAMEs in jouw DNS te zetten, zodat de DKIM-signature op jouw domein is. Mits ingesteld werkt het. Vergeten in te stellen: mail komt aan maar zonder alignment, DMARC weigert na enforcement.
Relaxed vs strict. DMARC heeft twee alignment-modes per protocol: adkim=r (relaxed, subdomeinen tellen mee) en adkim=s (strict). Begin met relaxed. Strict pas overwegen als je een specifieke dreiging hebt voor subdomein-spoofing.
AVG-raakvlak: rua en ruf bevatten persoonsgegevens
DMARC-rapporten (zowel rua als ruf) bevatten gegevens die onder de AVG vallen: IP-adressen van verzendende mailservers, mailadressen in headers, soms volledige berichten in forensic-mode.
Twee praktische overwegingen:
- rua naar een externe dienst (dmarcian, Postmark) vraagt een verwerkersovereenkomst. Die diensten verwerken namens jou persoonsgegevens.
- ruf is intrusiever dan rua. Ruf-rapporten kunnen message-bodies bevatten van afzenders die namens jouw domein hebben gemaild. Veel providers sturen geen ruf meer uit AVG-overwegingen. Activeer ruf alleen als je het echt nodig hebt: vaak is rua voldoende.
Voor de juridische diepgang: een privacy-advocaat geeft hier maatwerkadvies. Lypii doet dat niet. Wat ik wel kan: de techniek inrichten en aanwijzen waar de juridische punten liggen. Meer over verwerkersovereenkomsten in mijn artikel over een datalek op je website.
Wat ik in een MKB-uitrol meeneem
De stappen die ik standaard afloop bij een nieuwe klant:
- Inventarisatie van verzendende diensten (M365, Google, Mailchimp, boekhoudpakket, CRM, ATS)
- SPF-record opstellen met include-lijst, blijven onder 10 lookups
- DKIM per dienst inrichten in DNS
- DMARC met p=none en rua naar een externe tool
- 2-4 weken rua-rapporten lezen, ontbrekende DKIM bijwerken
- p=quarantine pct=25 → 50 → 100
- p=reject zodra de rua minimaal 95% alignment laat zien
- Optioneel: BIMI voor klanten met sterk merk
Tijdsbesteding: 2 tot 4 uur initieel, plus 15-30 minuten per monitoring-cyclus. €70 per uur kantoor. Doorlooptijd 6-10 weken.
Multi-stack opmerking: SPF, DKIM en DMARC werken op DNS-niveau, niet op website-niveau. Ze gelden dus voor elk domein, ongeacht of er WordPress, Laravel, Statamic of geen website achter zit. Een domein dat geen mail verzendt is juist gebaat bij een strict DMARC + null MX, zodat niemand zich ermee kan voordoen.
Krijg je een mail van een leverancier dat je DMARC nog niet goed staat? Direct contact, ik leg uit wat erachter zit. Meer over WordPress onderhoud en wat ik standaard meeneem in een security-pakket.
Verbeteren boven herbouwen: je hoeft je e-maildiensten niet te wisselen om DMARC-compliant te worden.