 Serhii Lypii
WordPress plugin supply chain risk assessment was tot voor kort iets voor enterprise-teams. Sinds april 2026 is het gereedschap voor elke webmaster van een mkb-site. Een klant uit Gent belde in de week na de EssentialPlugin-bekendmaking paniekerig: hij had 32 actieve plugins draaien, wist niet welke risico liepen en welke veilig waren.
In een halfuur werk hebben we de lijst gereduceerd tot 8 zorgpunten. Drie daarvan zijn direct vervangen, vijf gingen onder verscherpte monitoring. Een plugin die je vandaag netjes installeert, kan morgen zijn overgenomen. De aanvaller wacht dan 8 maanden voordat de backdoor activeert.
Reken op 5 minuten per plugin voor de eerste audit, en 2 uur per kwartaal voor je hele site.
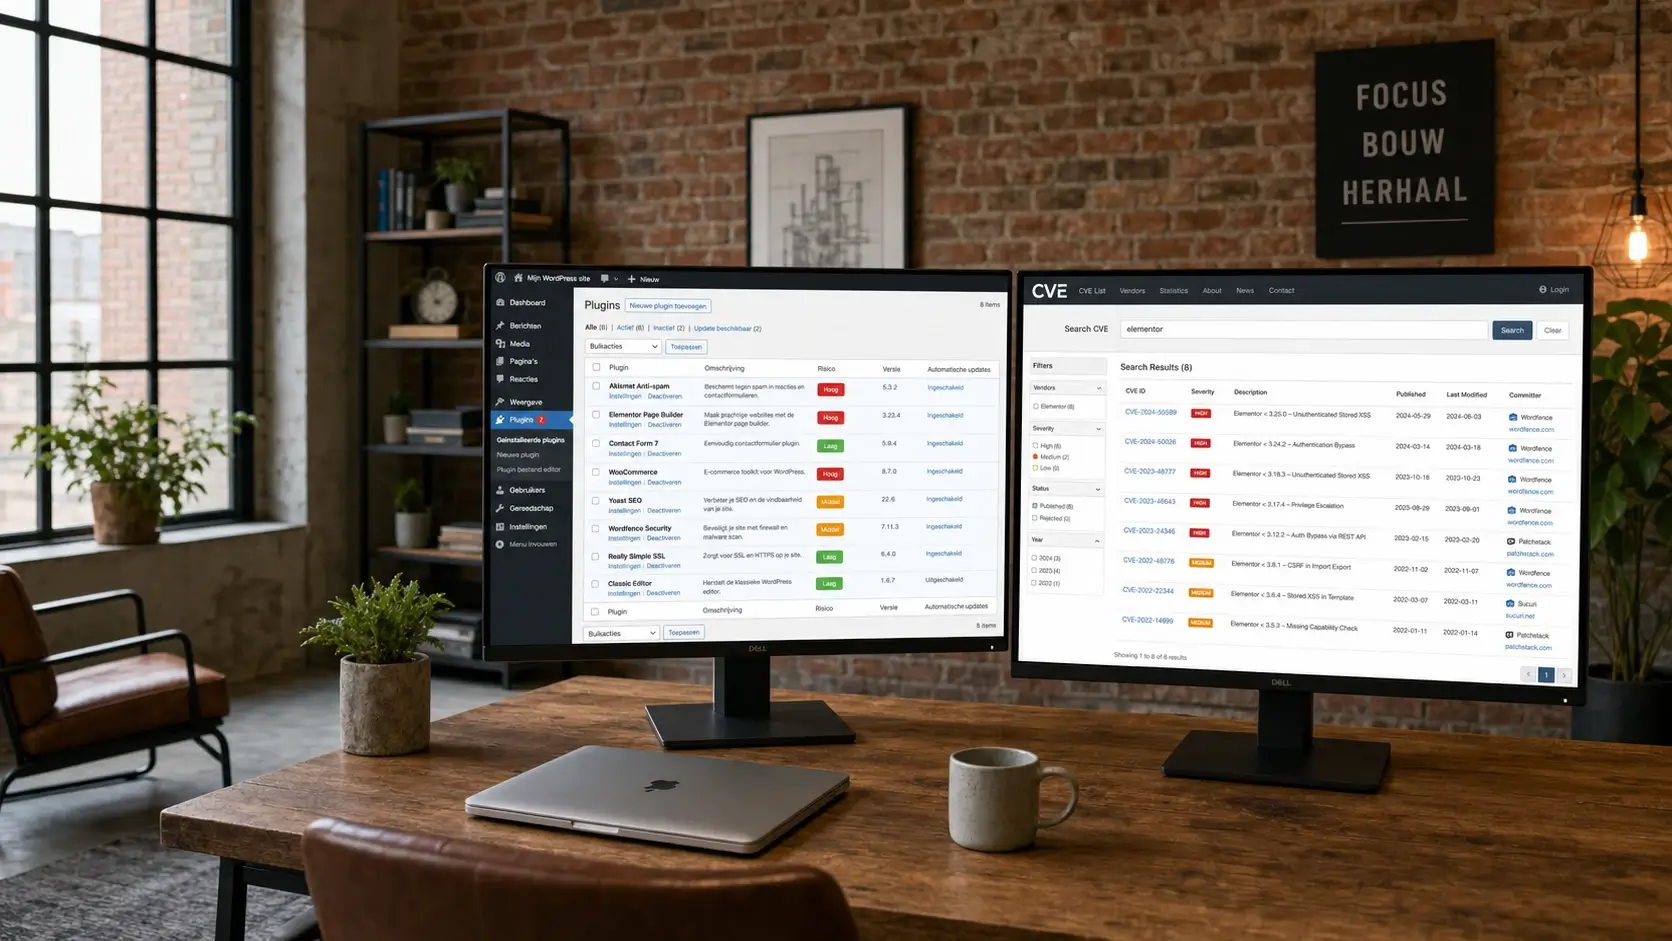
WordPress plugin supply chain risk assessment: wat er onder de motorkap gebeurt
Supply-chain risico is een nieuwe klasse dreiging. Klassieke malware infecteert je site via een lek in verouderde code. Supply-chain-compromise infecteert je site via een geldig update-kanaal, met een geldige signature van de plugin-repository. Je hebt niks fout gedaan, en toch draai je binnen 24 uur backdoor-code.
Ik zie drie klassen supply-chain risico in mijn praktijk:
1. Ownership-verandering. Een plugin met een goede reputatie wordt verkocht op Flippa of via een private deal. De nieuwe eigenaar erft de commit-access, de gebruikers-vertrouwensbasis en de auto-update kanaal. Als de nieuwe eigenaar malicious is, plaatst hij binnen weken code die maandenlang dormant blijft.
De EssentialPlugin-case is de meest complete versie van deze aanval die WordPress ooit heeft gezien. Verkoop aan “Kris” via Flippa medio 2025, eerste malicious commit v2.6.7 op 8 augustus 2025, activatie op 5-6 april 2026.
2. Compromised developer-account. Een legit ontwikkelaar wordt gephisht. Zijn WP.org-account wordt gebruikt om een malicious release te pushen. Voor de review-tijd van WordPress.org (typisch 24-72 uur) draait de payload al op geïnfecteerde sites.
Bij npm gebeurt dit constant. Op 31 maart 2026 kreeg een North Korea-actor toegang tot het axios-account (100M downloads/week) en publiceerde een RAT-payload. Drie uur later was hij gepakt. Maar de builds die in dat window fresh installeerden, hebben de malware in de pipeline.
3. Abandoned plugin met CVE. De developer stopt met onderhoud. Een security researcher publiceert een CVE. Voordat een aanvaller de exploit kan gebruiken hoeft hij alleen wp-content/plugins/ te scannen. Deze klasse is de meest voorkomende in mkb-sites, want plugins die “gewoon werken” blijven jaren staan zonder dat iemand ze audit.
Ter verdieping: Patchstack heeft de EssentialPlugin-analyse publiek gemaakt en Rescana bracht een complete post-mortem met de 400.000+ getroffen sites.
Case-study: EssentialPlugin timeline en payload
Om te begrijpen wat een risk assessment moet detecteren, ontleed je één casus in detail. De EssentialPlugin-timeline is publiek gedocumenteerd.
- Late 2024 tot medio 2025: Minesh Shah (originele developer met goede reputatie) listte de EssentialPlugin-portfolio op Flippa nadat de omzet 35-45% was gezakt. Een koper die zich “Kris” noemde (SEO/crypto/gambling-marketing achtergrond) kocht de hele set voor een zes-cijferig bedrag; ownership-transfer rond mei 2025.
- 8 augustus 2025: eerste commit van de nieuwe eigenaar. Versie 2.6.7 werd gepusht met een PHP object-injection-backdoor (deserialization gadget chain) die alle 30+ plugins raakte, verstopt onder de changelog-regel “Check compatibility with WordPress version 6.8.2”.
- Augustus 2025 tot april 2026: backdoor bleef dormant (circa 8 maanden). Gebruikers zagen legit-lijkende updates in wp-admin en installeerden ze via auto-update.
- 5-6 april 2026: activatie via het endpoint
analytics.essentialplugin.com. Het injection-window op 6 april duurde 6 uur en 44 minuten (04:22 tot 11:06 UTC). - Payload: cloaked spam-pagina’s. Bezoekers zagen niks abnormaals; Googlebot kreeg 200+ spam-pagina’s per site over online casino’s en online-gambling geïndexeerd. Rankings crashten binnen 48 uur.
- 7 april 2026: WordPress Plugin Review team sloot alle 31 plugins van de EssentialPlugin-auteur op één dag. Zie TechCrunch coverage.
- 21 mei 2026: WordPress.com publiceerde een officiële response met lessons-learned en aangescherpte review-procedures.
Cijfers: 31 plugins, 400.000+ geïnfecteerde WordPress-sites, 8 maanden dormant. Geïnfecteerde plugins bleven zichtbaar in wp-admin met een groen “Active”-icoon tot 7 april. Er was geen manier voor een gemiddelde site-owner om dit vooraf te detecteren via de WP.org-plugin-pagina. Wat je wél had kunnen zien: recente eigenaarwissel via commit-history op de “Advanced” tab van de plugin-pagina.
Red flags checklist: welke plugins direct auditen
Deze tabel gebruik ik als eerste filter. Elk red-flag scoort een plugin op de shortlist voor diepere assessment.
| Signaal | Ernst | Actie |
|---|---|---|
| Plugin >12 maanden geen update | Hoog | Weiger install of vervang |
| Ownership recente wijziging (<6 maanden) | Zeer hoog | Nauwer monitoring + verscherpte review |
| Naam ex-developer verdwenen van website | Hoog | Investigate motivatie eigenaarwissel |
| Website plugin bestaat niet meer, alleen WP.org | Hoog | Overweeg vervanging binnen 30 dagen |
| Code minified/obfuscated in main plugin file | Zeer hoog | Direct verwijderen |
| Nieuwe committer <3 maanden actief | Middel | Monitor volgende 2-3 releases |
| Support forum quasi-stil >60 dagen | Middel | Vraag vervanging |
| Website ge-parked of domain-for-sale | Zeer hoog | Direct verwijderen |
| Reviews wisselend/afgekeurd na eigenaar-wissel | Hoog | Investigate + monitor |
| Plugin claimt >10.000 installs maar geen changelog | Middel | Verificatie via CVE-database |
| Update-frequentie plotseling verdrievoudigd | Hoog | Check commits, mogelijk shipping-frenzy vóór backdoor |
| Wordt niet meer genoemd in Patchstack of WPScan | Middel | Cross-check via community forums |
Signalen van ownership-verandering: wat je op WP.org kunt zien
Voordat de EssentialPlugin-case brak, keek bijna niemand naar deze signalen. Nu wel. WordPress.org zelf documenteert dat commit-access wordt beheerd via de Advanced-tab van elke plugin-pagina.
| Signaal | Waar te vinden | Zichtbaar effect |
|---|---|---|
| Nieuwe committer verschijnt | wordpress.org/plugins/{slug}/advanced/ | Nieuwe naam in Committers-lijst |
| Ex-developer verwijderd | Committers-lijst historisch vergelijken | Naam verdwenen sinds vorige controle |
| Auteurs-URL wijzigt | Plugin-pagina header, link naar auteur | Verwijst naar andere website |
| Support-repliers wisselen | Support-forum threads | Ander accountnaam beantwoordt tickets |
| Changelog stijl-breuk | readme.txt in plugin-zip | Andere schrijfstijl, andere versioning |
| Contact-e-mail wijzigt | Website plugin | Nieuw domein of gmail-adres |
| Roadmap plotseling anders | Recente changelog entries | Focus verschuift van bugfix naar “features” |
5-minuten pre-install audit ROADMAP
Deze workflow doe ik voor elke nieuwe plugin voordat ik hem op een klant-site activeer. Reken op 5 minuten totaal.
- Last-updated check (30 sec). Ga naar de WP.org plugin-pagina, kijk in de rechter-sidebar bij “Last updated”. Meer dan 6 maanden geleden en de plugin heeft geen mature-stable reputatie? Weiger de install. Meer dan 12 maanden? Direct weigeren.
- Committers-check (60 sec). Klik door naar de “Advanced” tab van de plugin (URL-format:
wordpress.org/plugins/{plugin-slug}/advanced/). Scroll naar het “Committers” segment. Één naam die al jaren commit? Groen. Nieuwe naam pas verschenen in de laatste maanden? Rode vlag. Meerdere ex-committers die weg zijn? Zeer rode vlag. - Google-search naar acquisitie (90 sec). Zoek op:
"plugin-slug" acquired OR sold OR "new owner". Ook Twitter/X:"plugin-slug" sold. Bij een legit overname (Elementor door WPTools bijvoorbeeld) vind je aankondigingen op blog en persberichten. Bij een silent takeover vind je niks; dat is een yellow flag omdat het niet transparant is. - Patchstack + WPScan CVE-search (60 sec). Open Patchstack database en WPScan CVE feed. Zoek op plugin-naam. Actieve CVE’s zonder patch = direct weigeren. Historische CVE’s die netjes gepatcht zijn = OK, dat toont juist responsible disclosure van de developer.
- Support-forum activiteit (30 sec). Terug op de plugin-pagina, klik “Support”. Kijk of er in de laatste 30 dagen threads beantwoord zijn door de developer. Actief antwoorden = groen. Stilte >60 dagen = plugin drifted naar abandoned status.
- Code smell check voor developers (60 sec). Download de plugin-ZIP via de “Download” knop. Unzip lokaal. Open het main PHP-bestand (meestal
plugin-slug/plugin-slug.php). Zie je obfuscated code, base64-blocks,eval()op runtime-strings? Weg ermee. Legit plugins hebben leesbare, gecommentarieerde PHP.
Totaal: 5 minuten. Voor kandidaten die alle 6 stappen passeren: install en monitor. Voor plugins die op stap 2 al struikelen: zoek een alternatief.
Plugin risico-check voor installatie
Beoordeel zes signalen. Je krijgt een snelle red-flag-score, een nuchter verdict en een controlelijst voor je pre-install audit.
Een enkel signaal is geen bewijs. De combinatie bepaalt of extra onderzoek nodig is.
Installatievolume zegt niet dat een plugin veilig is. Het is alleen een contextsignaal.
Op basis van je antwoorden zijn er weinig opvallende signalen. Controleer de basis voordat je installeert.
Gemarkeerde punten verdienen op basis van je antwoorden eerst aandacht.
Een indicatie op basis van je antwoorden. Een mogelijk gecompromitteerde plugin vraagt om een echte incident-aanpak, niet alleen om deze score.
Monitoring tools comparison
Vervolg-vraag na installatie: hoe blijf je vroeg op de hoogte als een van je actieve plugins in de gevarenzone belandt? Onderstaande tools dekken samen het spectrum van gratis-passief tot betaald-proactief.
| Tool | Prijs 2026 | Wat monitoring | Alert-methode | GDPR |
|---|---|---|---|---|
| Patchstack Community | Free (tot 3 sites) | CVE + XSS + auth-bypass | Email + dashboard | Ja |
| Patchstack Developer | vanaf $5/site/maand | Zero-day virtual patching | Email + webhook | Ja |
| Wordfence free | Free | Threat feed (30-dagen delay) | Dashboard | Ja |
| Wordfence Premium | $149/jaar | Real-time threat feed + 2FA | Dashboard + email | Ja |
| WPScan free | Free, 25 API-calls/dag | CVE database | API + dashboard | Ja |
| WPScan Enterprise | On-request quote | Full CVE-feed + API | API + dashboard | Ja |
| ManageWP Standard | $1-2/site/maand | Update monitoring | Dashboard alerts | Ja |
| Solid Security Pro | $99/jaar single-site | CVE + updates + 2FA | Dashboard | Ja |
| MalCare Protect | $99/jaar per site | Cloud-scan + malware | Dashboard + email | Ja |
Voor mkb-sites raad ik meestal Patchstack Community + Wordfence Premium aan: samen $149/jaar gedekt voor CVE-alerts én real-time threat firewall. Voor multi-site freelancers (5+ klanten) is ManageWP een investering die zich terugverdient in tijd-per-audit.
Quarterly audit workflow ROADMAP
Elke drie maanden loopt elke actieve site door deze cyclus. Reken op 2 uur per site voor de eerste keer, 45 minuten voor herhaal-audits als de plugin-lijst stabiel is.
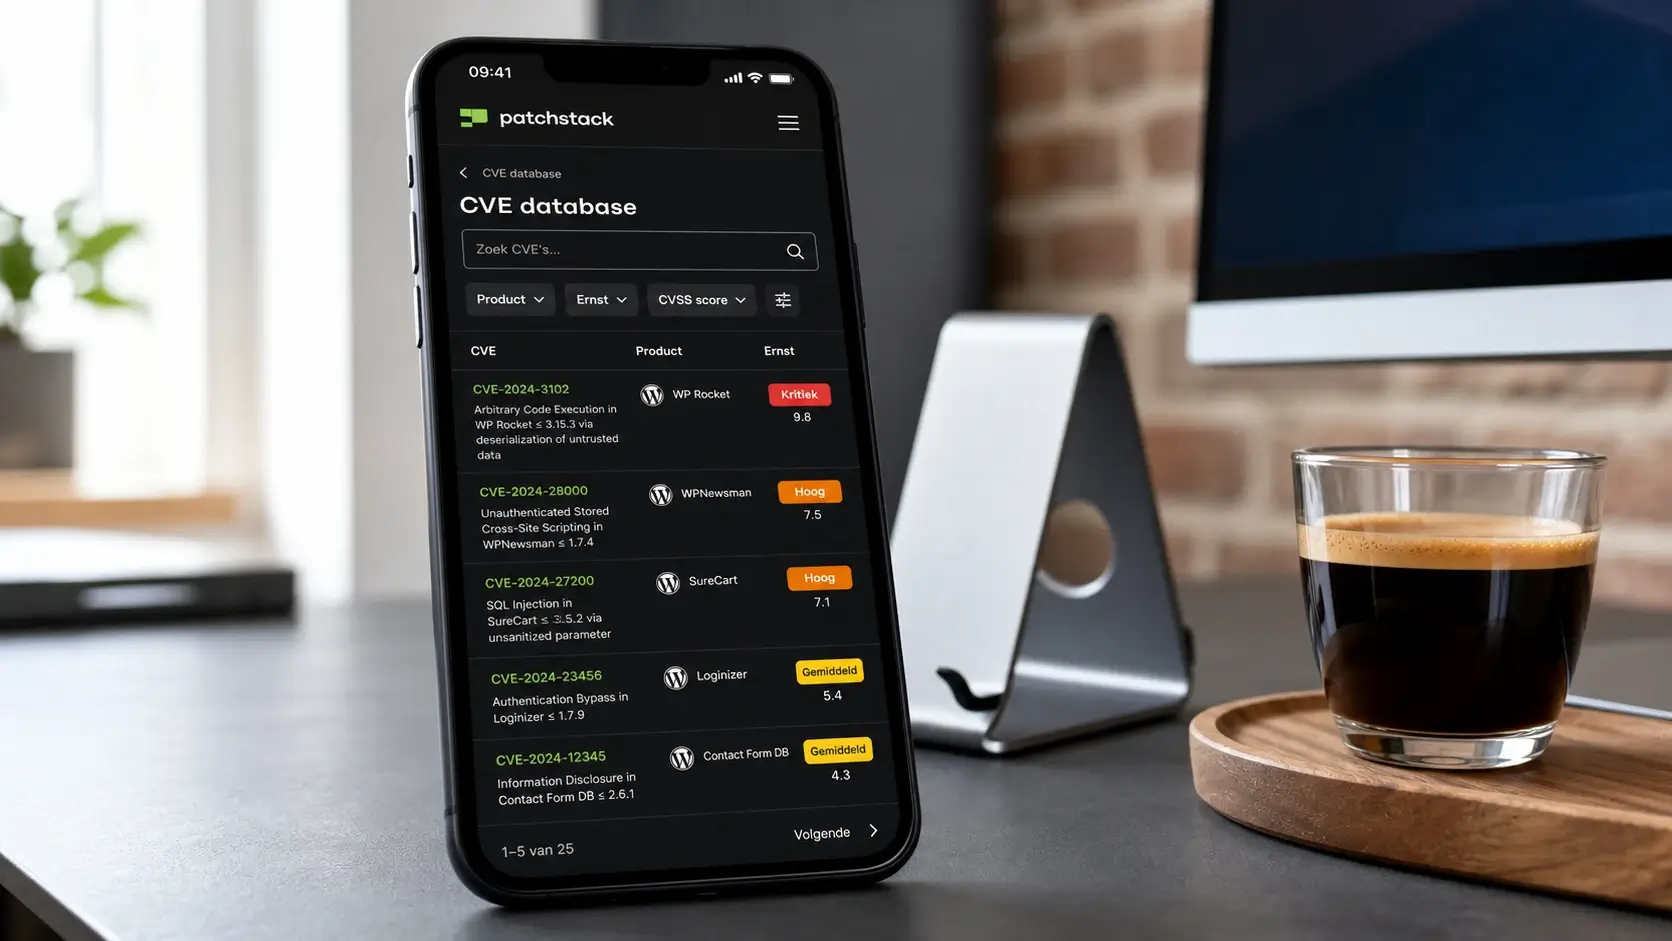
- WP-CLI export van plugin-lijst met versie + last-update datum (5 min)
- Cross-reference tegen Patchstack CVE database + WPScan (20 min voor 20 plugins)
- Committers-check op WP.org voor elke plugin. verify no ownership changes since last audit (30 min)
- Test-restore laatste backup op staging. bevestig backup-integriteit en restore-time (20 min)
- Log de audit-uitkomst (5 min). datum, actieve plugins, red-flags, actie-items
- Incident-response drill (15 min per kwartaal). simuleer één scenario (bijv. “welke stappen als plugin X morgen als backdoored gepubliceerd wordt”). Actie: documenteer de response-tijd.
- Documenteer voor de klant. een korte email met verzicht: X plugins actief, Y zorg, Z actie ondernomen. Klanten waarderen zichtbaarheid.
Concrete commands: WP-CLI, bash, PHP
Deze snippets doen het zware werk in de audit-workflow.
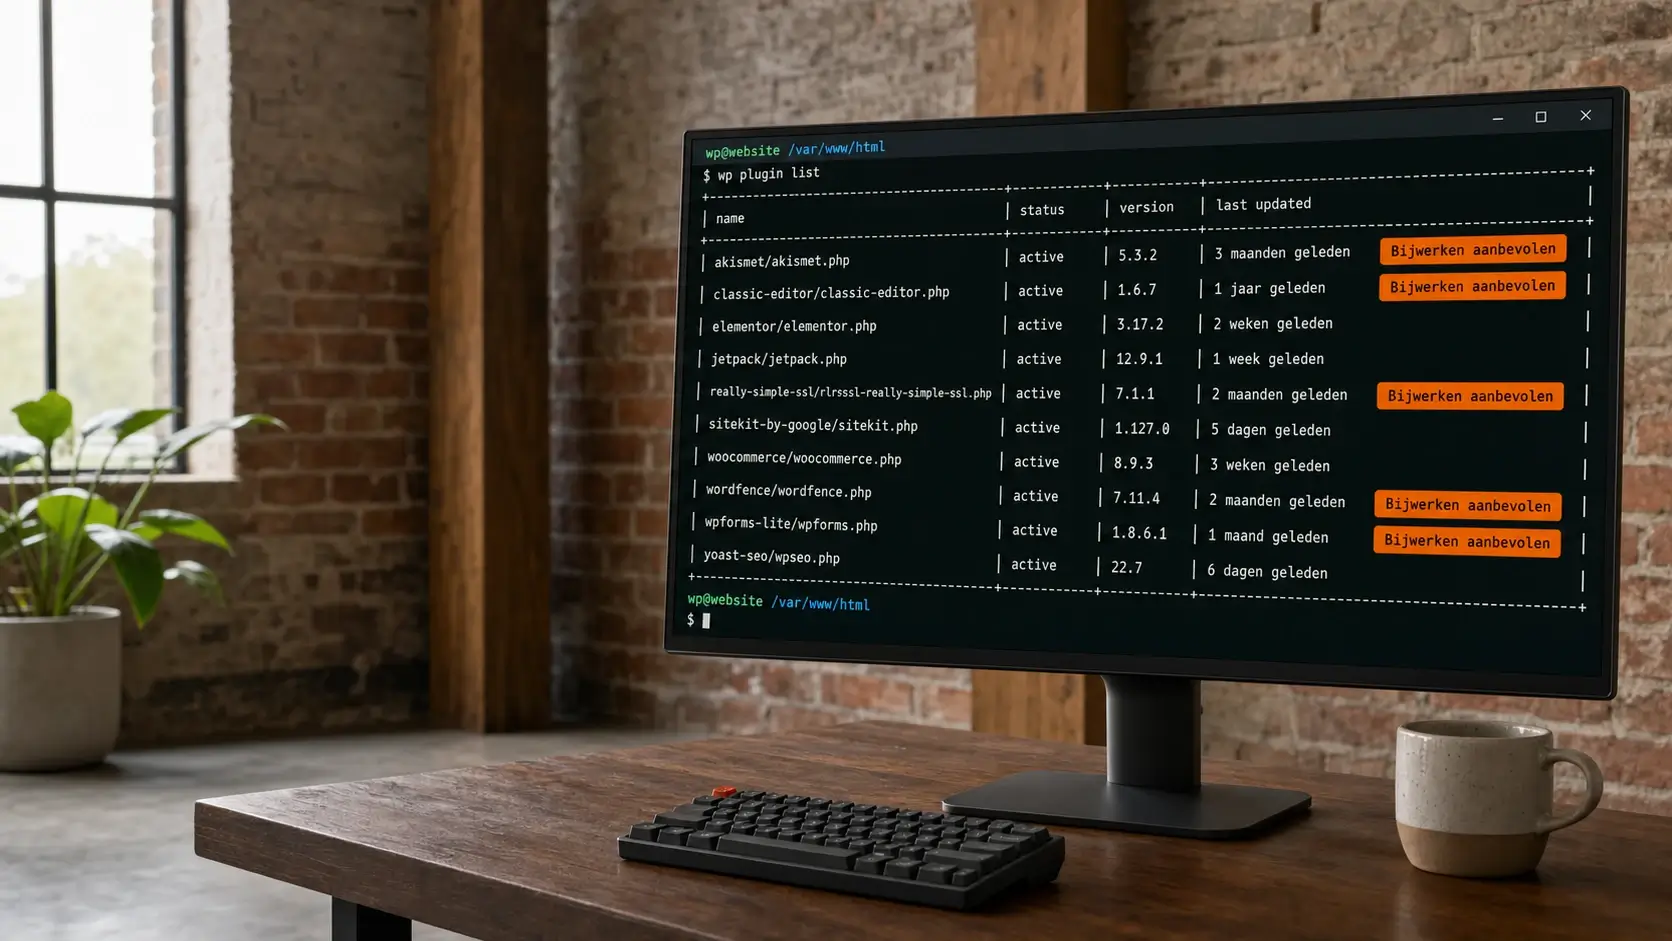
WP-CLI plugin audit (SSH-users):
# Alle actieve plugins met last-update
wp plugin list --status=active --fields=name,version,update,update_version

# Plugin verify checksums (core + WP.org plugins)
wp core verify-checksums
wp plugin verify-checksums --all

# Export plugin-lijst voor cross-reference tegen CVE-databases
wp plugin list --format=csv > /tmp/plugins-$(date +%Y%m%d).csv

# Filter plugins die niet in laatste 180 dagen updated zijn
wp plugin list --fields=name,version,update,update_version --format=json \
  | jq '.[] | select(.update == "available" or .version == null)'
Bash cron voor Patchstack RSS-feed weekly digest:
#!/bin/bash
# Weekly plugin CVE-check via Patchstack RSS
# Draai via cron: 0 8 * * 1 /usr/local/bin/patchstack-digest.sh

FEED="https://patchstack.com/feed/"
OUTPUT=$(curl -s "$FEED" | grep -A2 "critical\|high" | head -60)

if [ -n "$OUTPUT" ]; then
    echo -e "Patchstack weekly digest:\n\n$OUTPUT" \
      | mail -s "Patchstack weekly CVE-digest $(date +%Y-%m-%d)" \
             webmaster@lypii.nl
fi
PHP-snippet voor plugin-inventaris export via functions.php (voor sites zonder SSH):
add_action('admin_menu', function() {
    if (current_user_can('administrator')) {
        add_management_page(
            'Plugin Audit',
            'Plugin Audit',
            'manage_options',
            'plugin-audit',
            function() {
                if (!function_exists('get_plugins')) {
                    require_once ABSPATH . 'wp-admin/includes/plugin.php';
                }
                $plugins = get_plugins();
                echo '<div class="wrap"><h1>Plugin Audit Export</h1><pre>';
                foreach ($plugins as $file => $data) {
                    printf(
                        "%s | v%s | %s\n",
                        esc_html($data['Name']),
                        esc_html($data['Version']),
                        esc_html($data['PluginURI'])
                    );
                }
                echo '</pre></div>';
            }
        );
    }
});
Grep-check op site na infectie-vermoeden:
# Zoek naar EssentialPlugin backdoor-endpoint
grep -rn "analytics.essentialplugin.com" /var/www/html/wp-content/

# Zoek naar veelvoorkomende serialize-payload patronen
grep -rn "O:8:\"stdClass\"" /var/www/html/wp-content/plugins/
grep -rn "unserialize(" /var/www/html/wp-content/plugins/

# Modification-tijd van plugin-files na verdachte activatie-datum
find /var/www/html/wp-content/plugins/ -name "*.php" \
     -newermt "2026-04-05" -type f -ls
Per hostingpaneel: plugin-inventaris ophalen
Niet iedereen heeft SSH. Op alle Nederlandse mkb-hostings kun je de plugin-map inzien via de file manager.
Via DirectAdmin (Antagonist, Vimexx, mijn.host)
- Log in → File Manager → open
public_html/wp-content/plugins/ - Kolommen sorteren op Last Modified
- Elke plugin-directory heeft een hoofdbestand
{slug}.phpmet plugin-metadata in de header
Via Plesk (o.a. TransIP zakelijk, Combell)
- Domains → jouwsite.nl → Files
- Navigeer naar
httpdocs/wp-content/plugins/ - Klik plugin-directory → hoofdbestand openen om header-metadata te lezen (Name, Version, Author)
Via cPanel (o.a. Neostrada)
- File Manager →
domains/jouwsite.nl/public_html/wp-content/plugins/ - DirectAdmin toont geen hidden files standaard; klik het oogje in de toolbar
Via Hostinger hPanel
- Files → File Manager →
domains/jouwsite.nl/public_html/wp-content/plugins/ - Hostinger heeft een ingebouwde Malware Scanner die je gratis kunt draaien als je op een acute infectie vermoedt
Via Managed WordPress (Kinsta, WP Engine, Cloudways)
- Dashboard → site kiezen → File Browser of SFTP
- Kinsta biedt ingebouwd Kinsta Malware Security Pledge (dashboards → Security)
- WP Engine heeft threat detection binnen “Site Insights”
3 concrete scenario’s uit mijn praktijk
Scenario A: EssentialPlugin post-incident cleanup
Klant met 4 getroffen plugins (Popup Anything, Login Logout Menu, Accordion, Countdown Timer Ultimate). Site had rankings verloren in 72 uur na 5 april 2026.
Workflow:
- Alle 4 plugins verwijderd via WP-CLI (
wp plugin delete {slug}. nooit alleen deactiveren) - Grep op
analytics.essentialplugin.comin database, verwijdering van geïnjecteerde posts - Voor elk verwijderde plugin een vervanging gevonden: Popup Anything → Popup Maker; Login Logout Menu → Nav Menu Roles; Accordion → Ultimate Blocks; Countdown Timer → Otter Blocks
- Alle admin-passwords reset (backdoor had potentieel credentials kunnen lekken)
- Search Console Security Issues → Request Review
- Alle backups van vóór 5 april 2026 apart bewaard voor forensics
Totaal-tijd: 4 uur werk. Ranking-herstel: 3 weken na Google-review goedkeuring.
Scenario B: Legitimate acquisition (hoe onderscheid je van malicious)
Elementor werd in 2022 overgenomen; Yoast is verkocht aan Newfold Digital. Beide zijn legit. Hoe onderscheid je die van EssentialPlugin?
Kenmerken van een legit acquisitie:
- Publieke aankondiging op zowel de plugin-website als de acquirer-website
- Persbericht in Wall Street Journal / TechCrunch / Search Engine Land
- Founder blijft als adviseur of C-level bij het nieuwe bedrijf gedurende transitie
- Roadmap-continuïteit: bestaande features blijven, nieuwe features conform vorige richting
- Support-team blijft grotendeels op zijn plaats
- Changelog blijft dezelfde schrijfstijl gedurende overgangsperiode
Kenmerken van een risky acquisitie:
- Geen publieke aankondiging, alleen commit-history op WP.org verraadt de wissel
- Ex-developer’s website offline of geparked
- Nieuwe owner heeft geen zichtbare track-record in WordPress-ecosystem
- Directe roadmap-breuk: nieuwe versie brengt features die de originele scope niet dekten
- Support-forum quasi-stil na de wissel
Scenario C: Abandoned plugin met CVE, vervangings-strategie
Klant draait een plugin (naam vergunt, was niche-plugin voor form-integratie) waarvoor sinds november 2024 geen update meer verschenen was. In januari 2026 verscheen een CVE (SQL-injection). Developer reageerde niet.
Vervangings-workflow zonder site te breken:
- Op staging: de vervangende plugin installeren + configureren
- Bestaande data-export uit oude plugin (formulieren-submissions, settings)
- Import in nieuwe plugin (indien mogelijk) of handmatige migratie
- Test-flow: submit een form, verify data komt door in de backend
- Op productie: op tijdstip laag-verkeer (bijv. dinsdagochtend 06:00 CET) → deactiveer oude → activeer nieuwe → live-test → verwijder oude plugin volledig
- Update alle DNS-of externe integraties (bijv. Zapier-webhooks)
- Klant informeren: welke plugin vervangen, waarom, wat de impact is voor hun workflow
Reken op 2 tot 4 uur voor een niet-triviale vervanging.
Preventie: long-term supply-chain hygiëne
Assessment op zich is niet genoeg. Je hebt een set gedragsregels nodig die het risico structureel minimaliseren.
- Minimaliseer plugin-count. Richt op maximaal 20 actieve plugins voor mkb-sites. Elke plugin is een aanvalsoppervlak plus een supply-chain risico. In audits ontdek ik regelmatig dat sites 40+ plugins draaien waarvan de helft ongebruikt of vervangbaar door één multi-purpose plugin.
- Voorkeur voor multi-purpose plugins. één page-builder (Elementor/Gutenberg blocks) vervangt vaak slider-plugin + popup-plugin + gallery-plugin + FAQ-plugin. Minder plugins = minder supply-chain-koppelvlakken.
- Auto-updates ALLEEN voor plugins met Patchstack-coverage. auto-updates zijn een productiviteitswin voor plugins waarvan je weet dat er security-oversight is. Zonder oversight riskeer je een EssentialPlugin-scenario, waarbij auto-update juist het aanvalsvehikel is. In wp-admin: Plugins → per plugin “Enable auto-updates” alleen aanvinken voor de gemonitorde set.
- Quarterly full audit. de 2-uurs-per-kwartaal workflow uit de roadmap hierboven. Niet skippen.
- Backup vóór elke bulk-update. een gescheiden UpdraftPlus of hosting-native backup vlak vóór de update-batch. Restore mogelijk binnen 30 minuten als de update misgaat.
- File-integrity monitoring. Wordfence Premium doet dit automatisch, alternatief is een dagelijkse cron met
wp core verify-checksumsenwp plugin verify-checksums --alldie e-mailt bij mismatch. - Beperkte admin-users. één admin per site (jij als webmaster), rest laagste rol. Als een backdoor credentials exfiltreert, verkleint dit de blast radius.
Wat als je een compromised plugin hebt gebruikt. 8-step incident ROADMAP
Als je in de EssentialPlugin-context (of soortgelijk) achter blijkt te zitten:
- Direct verwijderen (niet alleen deactiveren). een deactivated plugin blijft in
wp-content/plugins/en de backdoor-code blijft aanwezig. Gebruikwp plugin delete {slug}of verwijder handmatig via file manager. - Restore van backup vóór eerste installatie. als je backups hebt van vóór de datum dat de compromised versie geïnstalleerd werd, restore die. Dat is sneller en veiliger dan handmatig alle payloads verwijderen.
- Wachtwoorden reset. WP-admin, FTP/SFTP, database, hostingpaneel én admin-e-mailadres. Elk krachtig, elk uniek, opgeslagen in een wachtwoordmanager (Bitwarden Teams $6/user/maand, 1Password Teams $19.95/maand voor 10 users).
- Malware-scan met twee tools naast elkaar. Wordfence full scan + Sucuri SiteCheck remote. Verschillende signature-databases, verschillende blind spots.
- Check
.htaccess+wp-config.php+wp-content/uploadsop suspicious files. PHP in uploads-map is per definitie fout. Rogue rewrite-rules in.htaccessfilter je met een diff tegen de default WP-block. - Database-check. onbekende admin-users? Gewijzigde
siteurl/homein wp_options? Recente posts met spam-content? Zie mijn artikel WordPress gehackt malware redirect fix voor de SQL-queries. - Google Search Console Security Issues → Request Review. pas na complete cleanup, met concrete beschrijving van wat je hebt opgeruimd. Vage aanvragen worden afgewezen.
- Klanten notify volgens AVG 72-uur meldplicht. als PII (persoonsgegevens, e-mailadressen, wachtwoord-hashes, bestelhistorie) potentieel ingezien is, meld je binnen 72 uur bij de Autoriteit Persoonsgegevens. Bij twijfel meld je: verzwijgen wordt zwaarder gestraft.
Wanneer een echte webmaster inschakelen
Doe deze audits zelf als je site onder 20 plugins blijft. Je hebt dan 2 uur per kwartaal nodig en wat basisvertrouwen met de terminal. In deze gevallen bel je beter iemand in.
- Je hebt een EssentialPlugin-achtig incident en klanten klagen al over onbereikbare functies of spam-content in Google.
- Je draait 50+ plugins op één site en de audit is binnen 2 uur niet uitvoerbaar.
- Je draait een webshop met live iDEAL-transacties en de assessment moet gebeuren zonder downtime.
- Je Search Console Security Issues is twee keer afgewezen na eigen cleanup-pogingen.
- Je draait multi-site of multi-tenant hosting (WP Multisite of MainWP-cluster) waarbij één supply-chain-breach 20+ sites raakt.
Voor mijn klanten kost een first-time audit gemiddeld 3 tot 4 uur (€210 tot €280), inclusief documentatie, quarterly-schema opzetten en installatie van monitoring-tools. Herhaal-audits zitten meestal onder de 1 uur.
Vast door dit type incident?
Als je twijfelt over de veiligheid van je actieve plugins of je bent ná EssentialPlugin nog niet aan een audit toegekomen, stuur me een mail via /contact/. Ik doe een eerste risk-assessment in 30 minuten (kosteloos voor bestaande klanten, €70 fixed fee voor nieuw), en lever een lijst met actie-items plus een quarterly-schema op. Voor spoedgevallen (actieve infectie, bezoekers die spam zien, Google-flag): binnen 4 uur reactie tijdens kantoortijden.