“Bij mij valt toch niks te halen.” Die zin hoor ik vaak, meestal van ondernemers met een site van tien pagina’s. Een loodgieter uit Sint-Niklaas zei het letterlijk tegen me, twee weken voordat zijn site als phishingpagina in Google stond. Het misverstand zit in het woord “halen”. Hackers mkb website-aanvallen draaien zelden om jouw geld of jouw klantenbestand. Ze draaien om wat je site kan doen.
Een server, een domeinnaam met geschiedenis, een verzendadres. Hieronder vijf dingen die een gekaapte mkb-site oplevert, en waarom jij dus wel degelijk op de lijst staat.
1. Je server als verzendadres voor spam
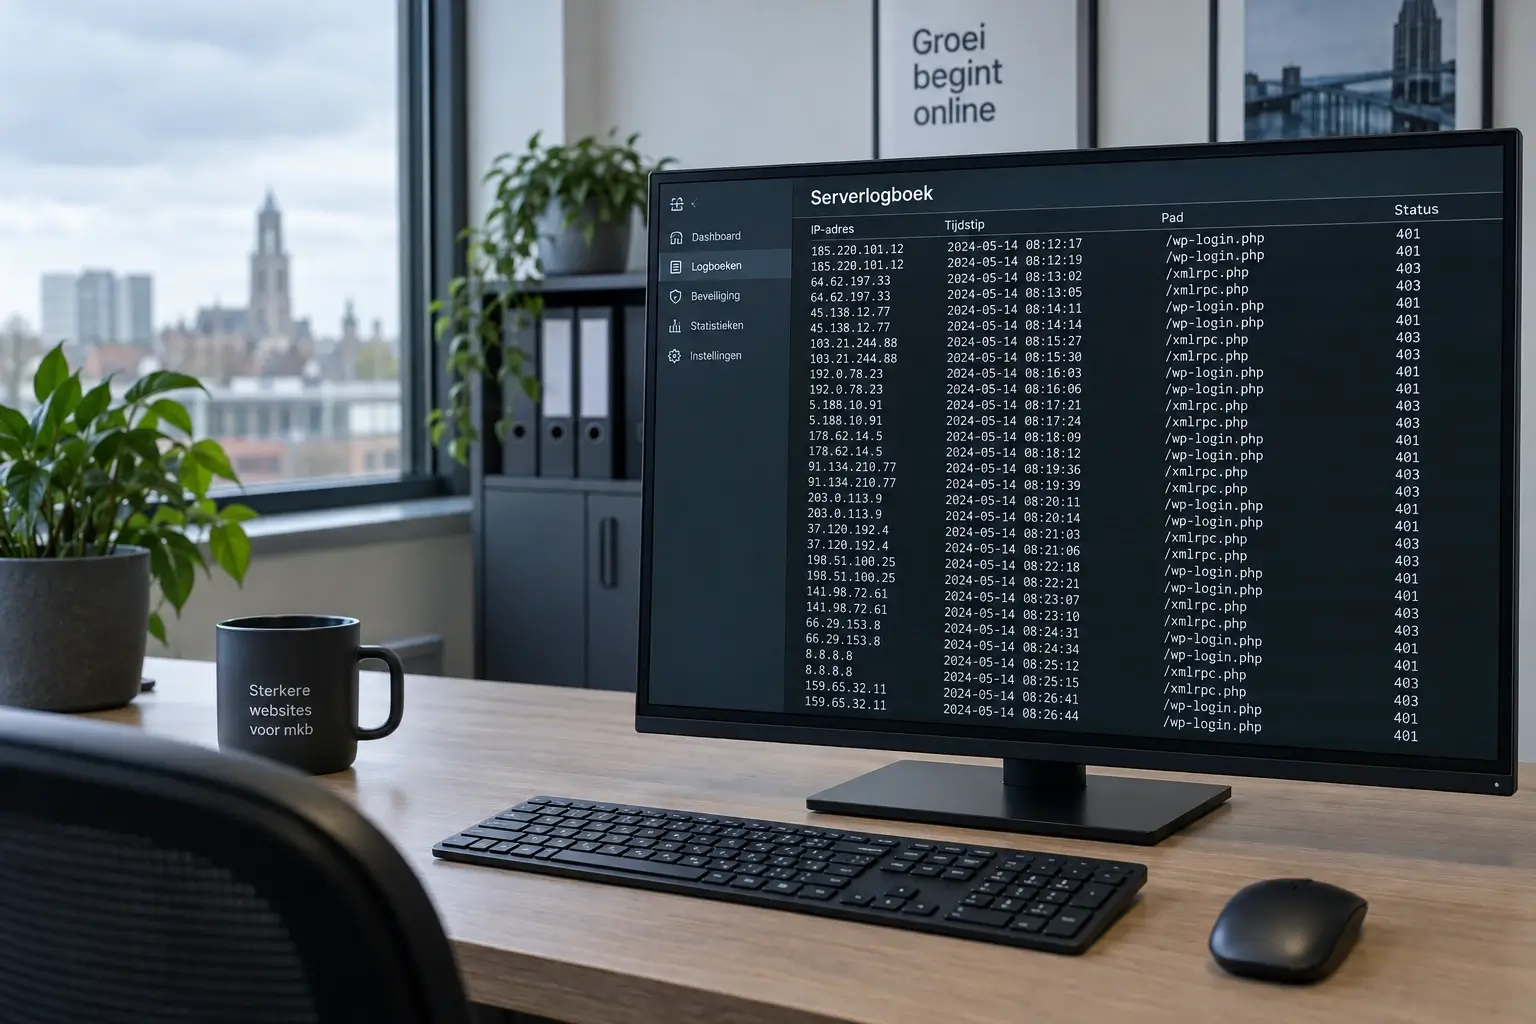
Dit is de meest voorkomende reden en de saaiste. Een besmette site kan mail versturen. Jouw domeinnaam heeft bovendien een schone reputatie, want je hebt nog nooit iets fout gedaan.
Dat is precies de waarde. Spam vanaf een net domein komt door filters waar bekende spamadressen op stuklopen. Jij merkt er niets van, tot je eigen mail begint te bouncen omdat je domein op een blokkeerlijst komt.
Dat terugdraaien is het vervelende deel. Een blokkeerlijst verlaat je niet met een knop. Je moet aanvragen, wachten en aantonen dat het probleem weg is. Reken op dagen.
Zorg daarom dat je mailinstellingen kloppen, want dat maakt misbruik van je domein een stuk lastiger. Hoe je dat regelt staat in DMARC, SPF en DKIM instellen voor mkb.
2. Je positie in Google
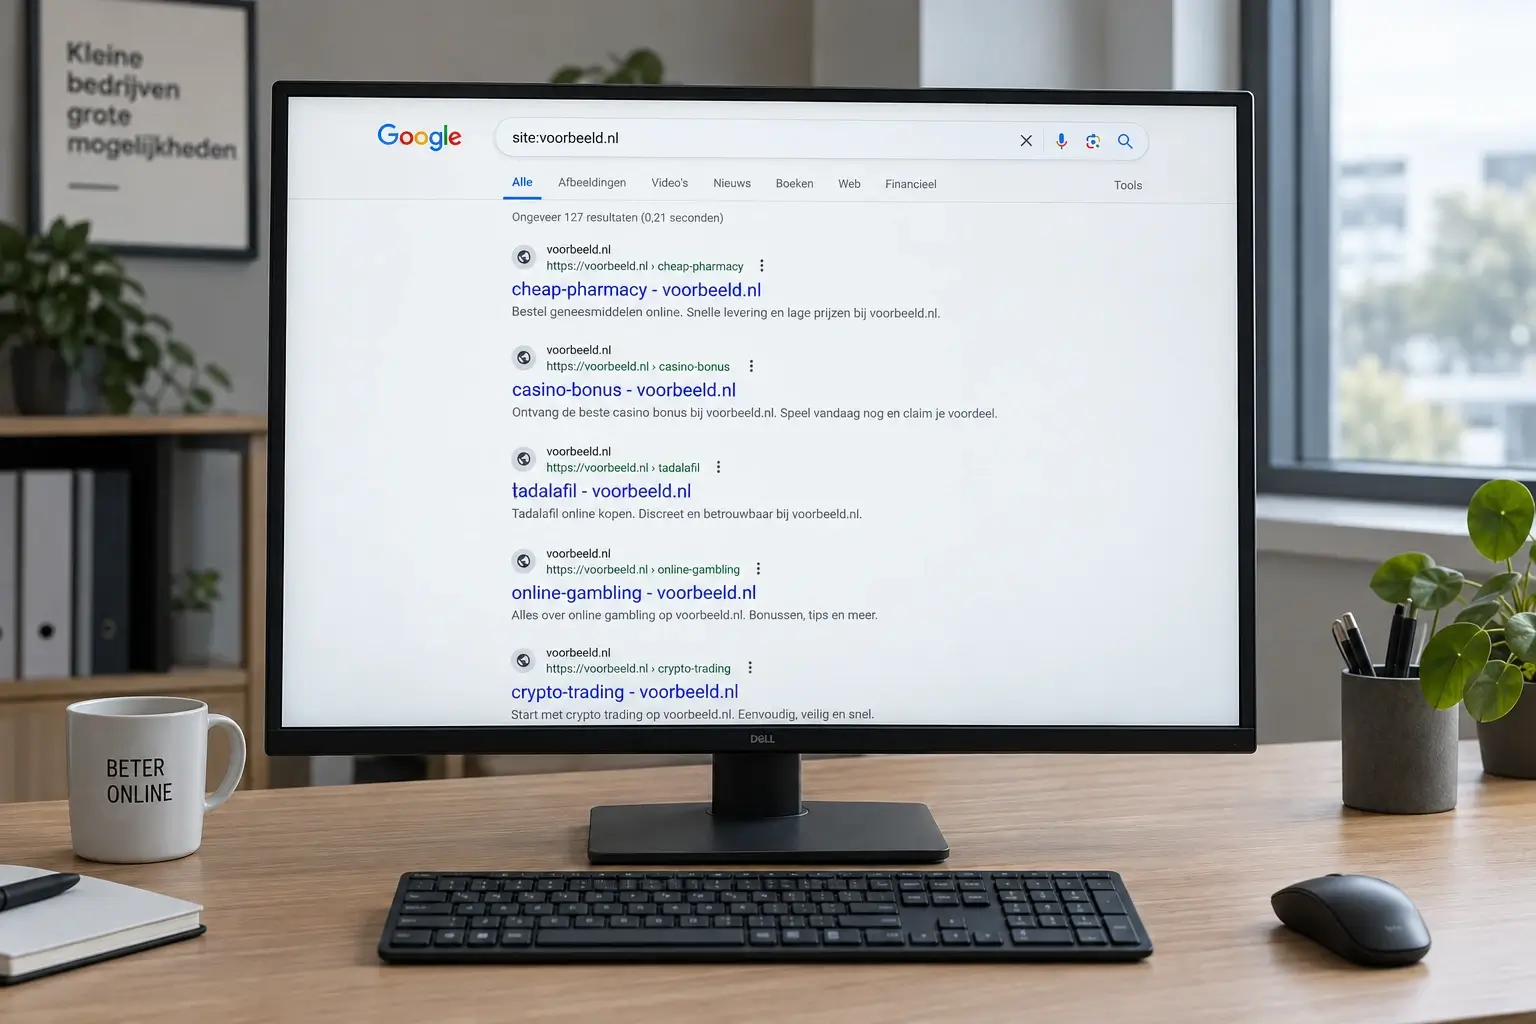
Een domeinnaam die tien jaar bestaat en netjes rankt, is geld waard voor wie iets duisters wil verkopen. Daarom is SEO-spam de grootste categorie besmettingen.
Wat er gebeurt: er komen pagina’s op je site die jij niet ziet. Ze zijn er alleen voor de zoekmachine. In het Hacked Website Report van Sucuri over 2023 zat op ruim 20 procent van alle besmette sites SEO-spam, en de Japanse variant was daarvan de meest voorkomende vorm. Alleen al met de scanner op afstand vond Sucuri die Japanse variant op zo’n 157.000 sites.
Waarom het pijn doet: Google zet je site op een waarschuwing. Je rankings zakken. Herstellen van de besmetting duurt uren, herstellen van je posities duurt maanden. Zoek af en toe eens op site:jouwdomein.nl en kijk of je alle pagina’s herkent.
3. Je bezoekers, doorgestuurd naar iemand anders
Sommige besmettingen doen niets aan je content en alles aan je verkeer. Bezoekers die vanaf Google komen belanden ergens anders. Nepwebshops, downloadpagina’s, abonnementsvallen.
Het slimme eraan is dat jij niets merkt. Moderne varianten tonen schone pagina’s aan de sitebeheerder en aan zoekmachinebots, en sturen alleen echte bezoekers door. Sommige herkennen zelfs AI-crawlers en houden die buiten.
Daarom hoor je het van een klant. Niet van je scanner.
Test je site eens vanaf je telefoon op mobiel internet, zonder ingelogd te zijn. Zoek jezelf op in Google en klik door vanaf het zoekresultaat, want dat is precies het pad dat zo’n besmetting herkent. Dat is de goedkoopste controle die er is. Doe hem een keer per maand. Malware laten verwijderen begint bij €195 excl. btw, en dat is inclusief het nalopen van malware verwijderen WordPress site.
4. Betaalgegevens bij een webshop
Draai je WooCommerce, dan ligt er wel iets tastbaars. Niet in je database, want moderne betaalproviders slaan kaartgegevens daar niet op. Het gebeurt eerder in de browser van je klant.
Een klein stukje script op je afrekenpagina leest mee terwijl iemand zijn gegevens intypt. Je bestellingen lopen gewoon door. Je omzet klopt. Er is geen storing.
Dit is de reden dat ik bij webshops strenger ben dan bij bedrijfssites. Controleer wie er beheerder is en controleer of je thema- en pluginbestanden ongewijzigd zijn.
Gebruik daarnaast een betaalmethode waarbij het afrekenen buiten je eigen site gebeurt, bij de betaalprovider. Dat haalt het grootste deel van dit risico weg, want dan komen de gegevens nooit door jouw pagina heen. Voor iDEAL is dat sowieso al de standaard.
5. Een ingang naar iets groters
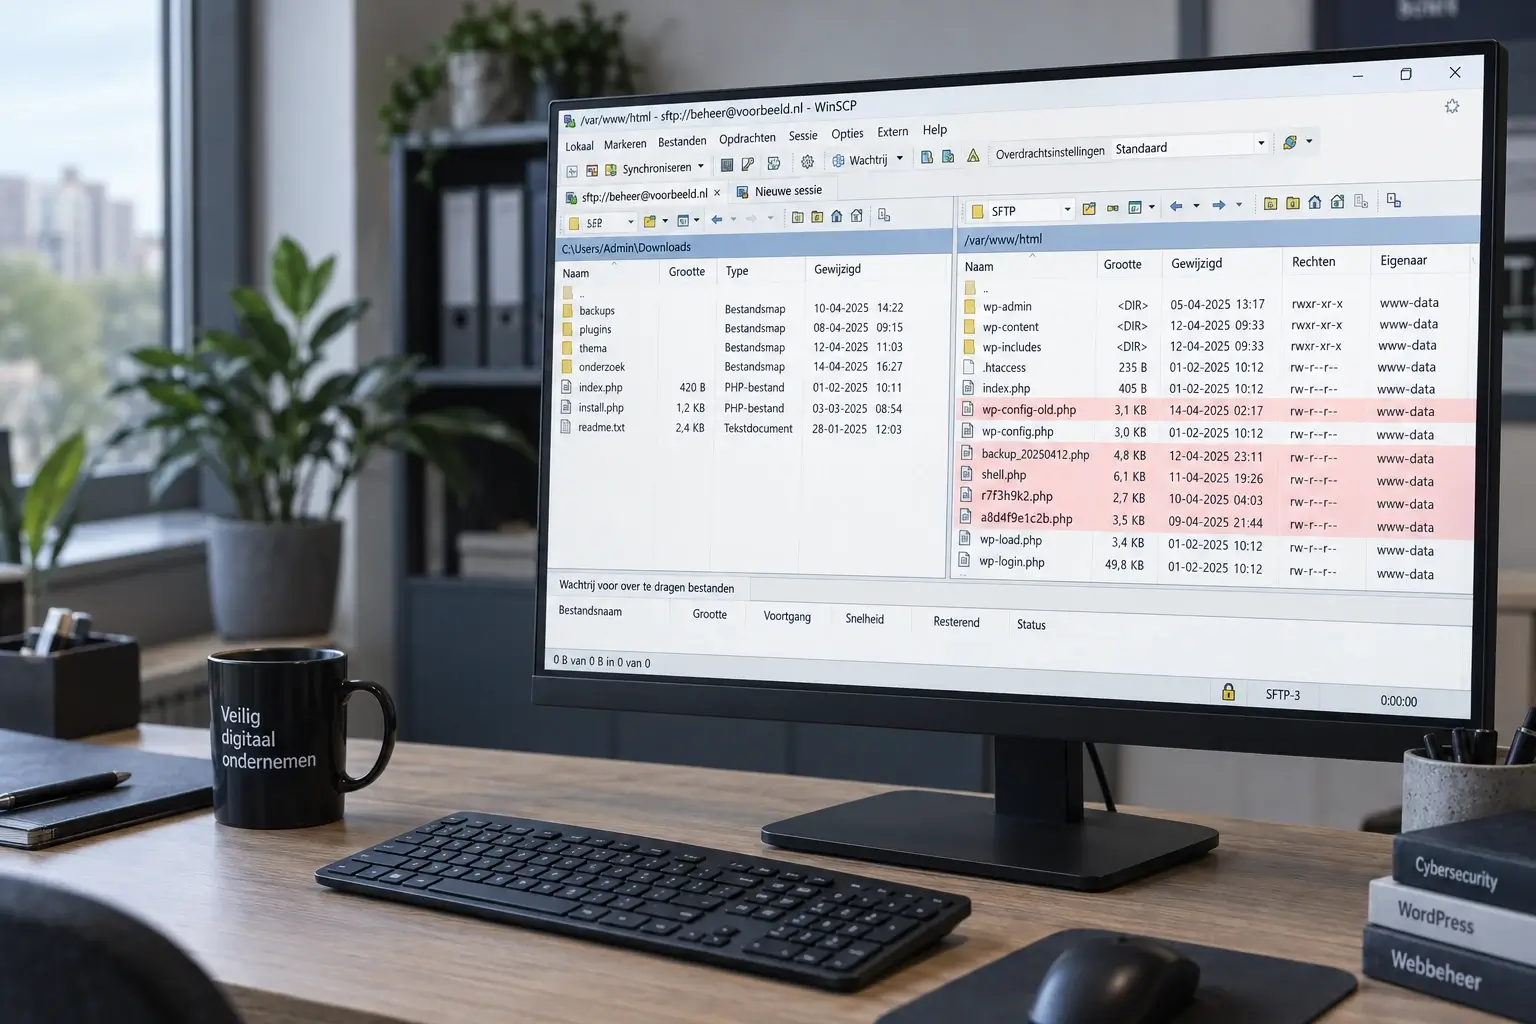
Dit is de reden die ondernemers het meest verrast. Jouw site is soms niet het doel, maar de opstap. Een wachtwoord dat je hergebruikt. Een mailbox waar facturen in staan. Een koppeling met je boekhouding.
Aanvallers investeren daar in. Patchstack en Monarx zagen in 2025 dat aanvallers steeds vaker uploadscripts achterlaten om later terug te kunnen komen. Het gaat dus niet om één klap, maar om toegang houden.
Het NCSC schrijft het in zoveel woorden: veel ondernemers denken dat ze geen doelwit zijn omdat er weinig te halen valt, en de werkelijkheid is anders. Aanvallen op het mkb nemen toe. Wat een backdoor is en hoe die zich gedraagt staat in WordPress backdoor herkennen.
Hackers mkb website: waarom het bijna nooit persoonlijk is
Dit is het punt waar het bezwaar sneuvelt. Niemand kiest jouw bedrijf uit. Scanners zoeken op versienummers, niet op branches.
| Wat ze zoeken | Wat het oplevert | Wat jij ervan merkt |
|---|---|---|
| Verzendcapaciteit | Spam vanaf een schoon domein | Je eigen mail komt niet meer aan |
| Domeinautoriteit | SEO-spam en verborgen pagina’s | Rankings zakken, waarschuwing in Google |
| Bezoekersstroom | Doorverwijzingen naar nepshops | Klachten van klanten, niet van je scanner |
| Betaalgegevens | Meelezen op de afrekenpagina | Niets, tot je betaalprovider belt |
| Toegang tot meer | Mailbox, koppelingen, wachtwoorden | Vaak pas weken later iets |
Zo werkt het: een kwetsbaarheid wordt openbaar, en binnen enkele uren scant het hele internet erop. Patchstack meet een mediaan van vijf uur tussen publicatie en massaal misbruik. Jouw bedrijfsnaam komt in dat proces nergens voor.
Dat is trouwens ook het geruststellende deel. Je hoeft geen doelwit van een specialist te worden. Je hoeft alleen niet bij de makkelijke groep te horen. Updates, tweestapsverificatie, een back-up op een andere plek. Dat haalt je van de meeste lijsten af. Wat er misgaat als het toch raak is, staat in datalek op je website: stappenplan voor de eerste 72 uur.
Zit je met twijfel over je eigen site?
Ik ben Serhii, freelance webmaster in Terneuzen. Ik ruim besmette sites op voor mkb’ers in Zeeland, de rest van Nederland en Vlaanderen. Een eerste scan bij verdenking van een hack doe ik gratis, en je krijgt gewoon te horen wat ik zie. Is er niets aan de hand, dan zeg ik dat ook.
Moet er opgeruimd worden, dan begint malware verwijderen bij €195 en hack-herstel bij €295 excl. btw. Staat je site plat, dan geldt het spoedtarief van €105 per uur. Bereikbaar via /contact/, of lees eerst over herstel en beveiliging.