 Serhii Lypii
Cyberverzekering MKB dekking varieert tussen aanbieders sterk genoeg dat twee polissen met vergelijkbare premie totaal andere risico’s dekken. Een MKB’er met omzet tussen €500k en €10 mln betaalt doorgaans enkele honderden tot enkele duizenden euro per jaar voor een basispolis, met een eigen risico dat vaak tussen €5.000 en €25.000 per gebeurtenis ligt. Wat wél of niet gedekt is, staat verstopt in de voorwaarden — niet in de brochure. Dit artikel geeft een checklist van 8 punten waarop je een polis toetst, plus de technische eisen die verzekeraars aan jouw kant stellen.
Stack-onafhankelijk: cyberverzekering is een bedrijfsverzekering, niet gebonden aan WordPress, Laravel of welke CMS ook.
Waar cyberverzekeringen in de kern voor dienen
Een cyberverzekering vergoedt de gevolgen van een cyberincident: kosten van herstel, gederfde omzet door stilstand, aansprakelijkheid richting klanten, boetes waar verzekerbaar, en begeleiding tijdens de crisis. Geen polis “voorkomt” iets — het is een financiële buffer, geen technische beveiliging.
De discussie over cyberpolissen wordt in de vakbond gevoerd via het Verbond van Verzekeraars over cyberdekking, waar branchestandaarden en dekkingsontwikkelingen worden gepubliceerd. Voor context over de AVG-kant van datalekken is AVG-meldplicht bij datalekken van de Autoriteit Persoonsgegevens de leidende bron.
Cyberverzekering MKB dekking: 8 punten voor je polis-check
1. Herstel en dataterugzetting
Kern-vraag: dekt de polis externe IT-forensische specialisten en de kosten van het opnieuw opbouwen van je systemen? Sommige polissen leveren alleen een netwerk-partner; andere vergoeden ook zelf-gekozen specialisten (tot een limiet). Als jouw webdev-partij een specifieke setup heeft, wil je weten of díe partij mag meewerken of dat de verzekeraar één van zijn eigen contract-partijen aanwijst.
2. Bedrijfsschade door stilstand
Hoe wordt gederfde omzet berekend, welke wachttijd (waiting period) geldt en welke maximum-limiet is er per gebeurtenis en per jaar? Wachttijden van 8 tot 24 uur zijn normaal; korter dan 8 uur is zeldzaam. Voor een webshop die tijdens Black Friday plat gaat is de wachttijd het verschil tussen een half incident en een fataal incident.
3. Aansprakelijkheid bij datalekken
Dekt de polis claims van klanten of betrokkenen, boetes van de Autoriteit Persoonsgegevens (voor zover verzekerbaar), én de kosten van de AVG-melding en klantcommunicatie? Boetes op grond van de AVG zijn in Nederland niet volledig verzekerbaar; klantcommunicatie en juridische bijstand wél. Vraag je verzekeringsadviseur exact welke onderdelen wél en niet vallen onder “aansprakelijkheid”.
4. Ransomware en afpersing
Vergoedt de polis losgeld, of alleen begeleiding en herstelkosten? Losgeld-dekking is niet standaard en in sommige jurisdicties wettelijk beperkt. Meer relevant: dekt de polis onderhandelings-bijstand, decryption-tools als die publiek beschikbaar zijn, en de kosten van heropbouw als je niet betaalt?
5. Incident response en crisisbegeleiding
Welke incident-response-partner is vooraf gekoppeld en met welke responstijd? Sommige verzekeraars adverteren met “24/7 incident response” in hun eigen polisvoorwaarden — als dat voor jou een beslissingsfactor is, laat je verzekeringsadviseur die formulering exact tonen. Ik doe zelf géén 24/7-support-claim; dat hoort bij een gespecialiseerde IR-firm, niet bij een webdev-partij.
6. Toeleveranciers en supply chain
Is schade via een SaaS-leverancier, hosting-provider of andere derde partij meeverzekerd? Denk aan een e-mailprovider die gecompromitteerd raakt, een payment-provider met een lek, of een dependency in je software-stack die achteraf een backdoor bleek. Supply-chain-dekking wisselt sterk per polis.
7. Statelijke actor uitsluiting
Vrijwel elke polis sluit aanvallen die zijn toe te schrijven aan statelijke actoren uit. De formulering is cruciaal: sommige polissen sluiten alleen “oorlogshandelingen” uit, andere breder “cyberoorlog” of “statelijk gesponsorde aanvallen”. Sinds NotPetya (2017) en de discussies rondom Merck vs Ace American is dit een actief juridisch strijdterrein. Laat je verzekeringsadviseur de exacte tekst uitleggen.
8. Eigen risico en polislimiet
Bedrag per gebeurtenis, bedrag per polisjaar, en of er subrogatie is (dat de verzekeraar na uitkering claims tegen derden namens jou kan innen). Polislimieten van €100.000 tot €1 miljoen zijn normaal in het MKB-segment; hoger is beschikbaar maar duurder. Reken door met een reëel scenario: wat kost een gemiddeld ransomware-incident écht?
Wat verzekeraars van jou eisen (en waarom claims worden afgewezen)
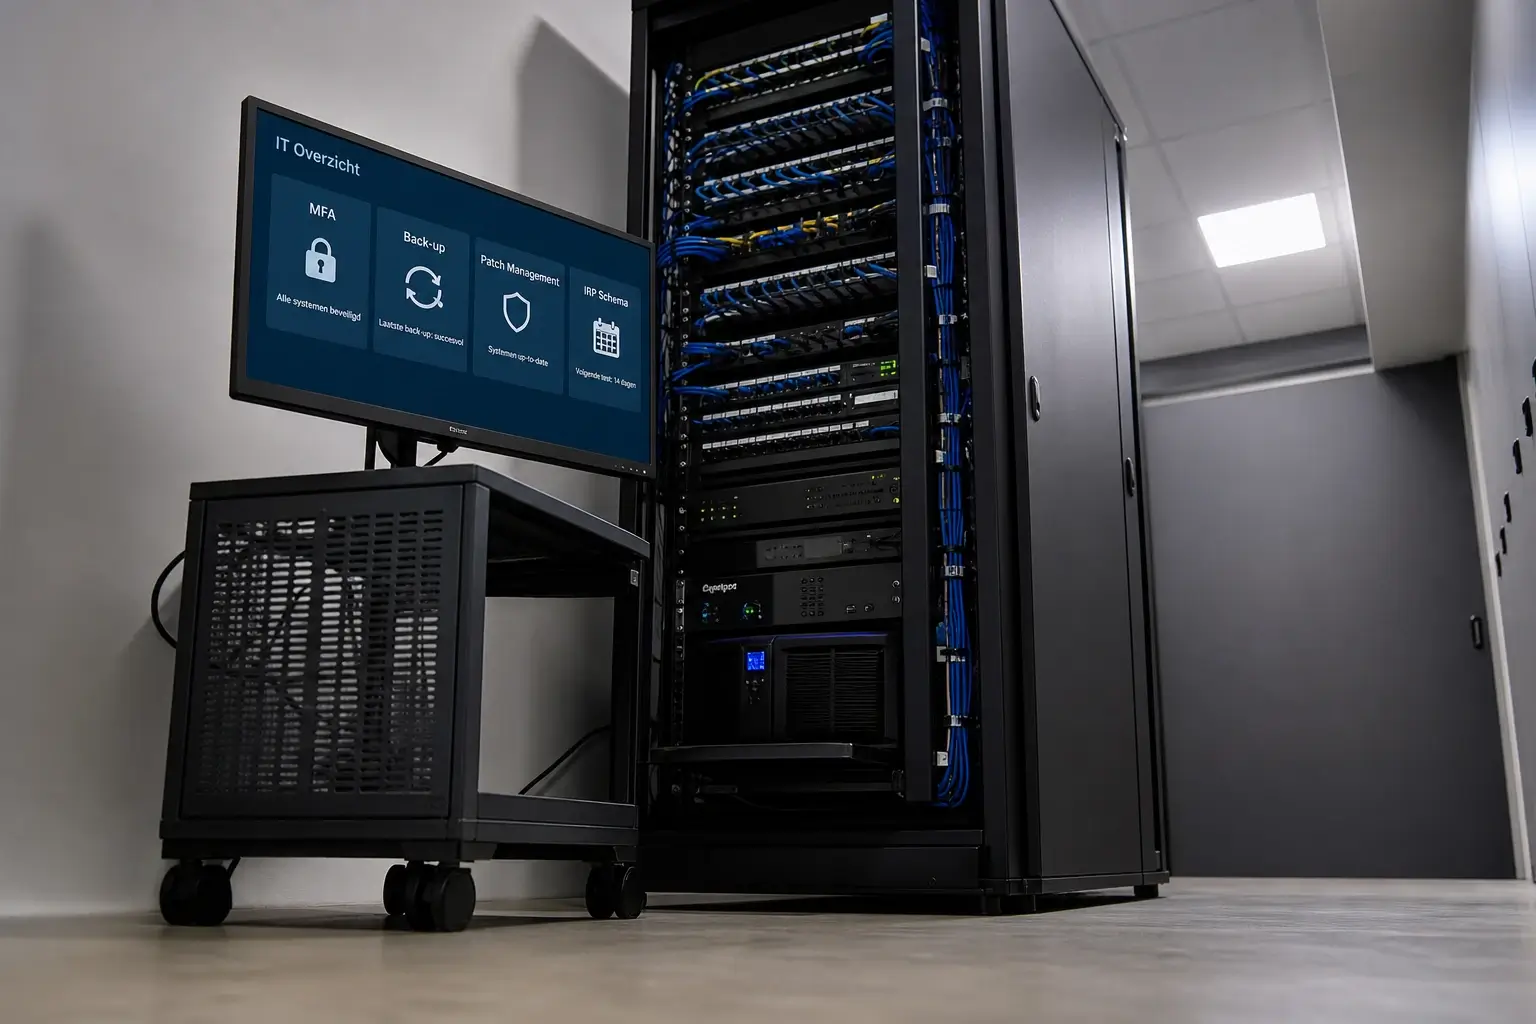
Verzekeraars zetten technische eisen in de voorwaarden. Zijn die niet nageleefd op het moment van het incident, dan is een claim-afwijzing realistisch. Vier eisen komen bij vrijwel elke polis terug:
- Multi-factor authenticatie op admin- en cloud-accounts (WordPress admin, e-mail, hoster, DNS-registrar, boekhoudpakket). Geen MFA op je Microsoft 365 admin? Dan is een succesvolle phishing-aanval op die account een klassieke afwijsgrond.
- Regelmatige, geteste back-ups met een offsite kopie. Niet alleen back-ups draaien, maar ook periodiek een restore-test doen. Voor de praktijk: zie de aanpak voor geteste back-ups met offsite kopie volgens de 3-2-1-regel.
- Patchen binnen redelijke termijn. Bekende kwetsbaarheden die maanden openstaan zijn een expliciete afwijsgrond in de meeste polissen. Kritieke security-updates: binnen 30 dagen, vaak binnen 7 dagen voor de zwaarste categorie.
- Een gedocumenteerd incident response plan. Sinds NIS2 is dit voor veel bedrijven al wettelijk verplicht; verzekeraars vragen er in de aanvraagfase steeds vaker expliciet naar. Zie de basis in het artikel over een gedocumenteerd incident response plan voor het MKB.
Documentatie is de sleutel: kun je bij een claim aantonen dát je patcht, dát je back-ups test, dát je een IRP hebt? Als je dat niet hebt vastgelegd, telt het formeel niet mee.
Gangbare uitsluitingen om te herkennen
Naast de statelijke-actor-uitsluiting zijn er terugkerende gronden waarop een claim wordt afgewezen of gekort:
- Achterstallige updates. Bekende CVE’s die je had kunnen patchen en niet hebt gepatcht.
- Opzet of grove nalatigheid van de bestuurder of medewerkers.
- Aanvallen via een leverancier die niet expliciet is meegepolist (zie punt 6 hierboven).
- Bekende zwakke plekken op het moment van aanvraag die niet zijn gemeld.
- Verlies buiten je systemen (bijvoorbeeld data die je aan een derde had gegeven).
Een goede verzekeringsadviseur legt deze uitsluitingen bij aanvraag uit, zodat je niet achteraf voor een verrassing komt te staan.
Wanneer je een verzekeringsadviseur nodig hebt
Een onafhankelijke verzekeringsadviseur (of assurantietussenpersoon) vergelijkt polissen zonder aan één verzekeraar gebonden te zijn en helpt bij:
- Eerste afsluiting van een cyberpolis.
- Groei-momenten waarna je risicoprofiel verandert: nieuwe activiteit, overname, internationalisering, nieuwe SaaS-leverancier in de hoofdstroom.
- Twijfel over uitsluitingen of de precieze reikwijdte van een dekkingspunt.
- Bij een schadeclaim waar de verzekeraar terughoudend reageert.
Zoek iemand met specifieke ervaring in cyber; algemene assurantiekantoren die er “ook wel iets over weten” leveren zelden dezelfde kwaliteit als een adviseur met een cyber-portefeuille.
Snelle hulp — de technische kant door Lypii
Ik regel de technische eisen die verzekeraars stellen, zodat je bij een claim niet op een technisch punt struikelt:
- Fix €70 — één-keer-check op MFA-status, security-headers en basispatching voor een kleine site.
- Support-abonnement €95 per maand — structurele patch-monitoring, MFA-audits, security-header-controle en periodieke back-up-restore-tests.
- Uur-tarief €105 — voor bredere audits, migraties, of het uitwerken van het technisch hoofdstuk van je IRP.
Voor de polis zelf en de dekkingsafweging: een onafhankelijke verzekeringsadviseur is de juiste partij. Ik lever de technische onderbouwing, jij en je adviseur maken de polisbeslissing.
Verbeteren boven herbouwen: dit is een audit op je bestaande site en processen. Geen migratie, geen replatform.
Multi-stack opmerking: de technische eisen (MFA, back-ups, patchen, IRP-documentatie) zijn stack-onafhankelijk. Of je nu WordPress, Laravel, Shopify of custom PHP draait: verzekeraars kijken naar dezelfde beveiligings-basisniveaus.